
クリックされるページタイトルとmeta descriptionの書き方
分かりやすいページタイトルとmeta descriptionの書き方、Googleがそれらを置き換える理由、Search ConsoleのCTRで効果を確かめる方法を解説します。
記事を読む →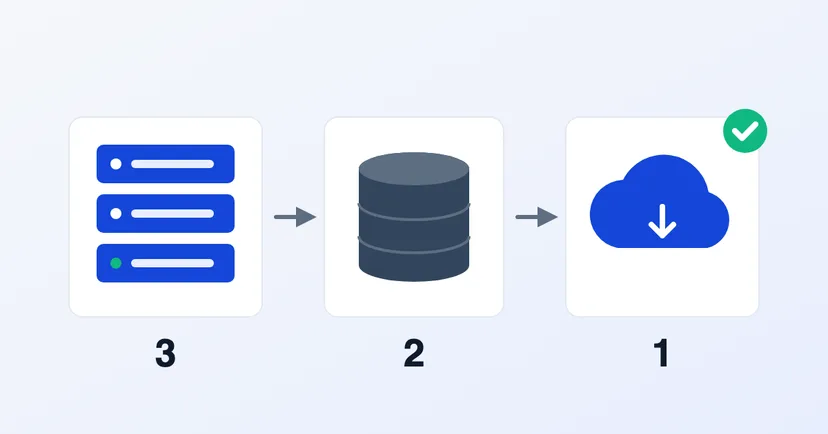
ほとんどのホスティング会社は、サイトは「バックアップ済み」だと言います。しかし、もっと大事な質問はあまりされません。そのバックアップはどこに保管されているのか、誰が削除できるのか、そして最後に実際に復元を試したのはいつか、という質問です。
バックアップの価値は、問題が起きて初めて実感します。サイトがハッキングされた、データを誤って消した、サーバーが故障した、といった場面です。そのときになって、バックアップも一緒に失われていた、ずっと前から止まっていた、使えなかった、と気づく企業は少なくありません。本記事では、3-2-1ルールと企業サイトへの当てはめ方、そしてバックアップが本当に頼れるものかを確かめる方法を解説します。
3-2-1ルールは、米国のサイバーセキュリティ機関 CISA がデータバックアップの選択肢に関する資料で紹介しているバックアップの指針です。
このルールはもともと、オフィスのパソコンやサーバーのファイルを想定して書かれたものです。しかし考え方はサイトでもまったく同じです。一つの出来事で元データとすべてのバックアップを同時に失わないようにすることです。
サイトは訪問者が見るページだけではありません。たとえば WordPress のドキュメントは、サイトを二つの部分に分けており、どちらもバックアップが必要です。
ファイルだけでデータベースがない、あるいはその逆のバックアップでは、サイトを元どおりに戻せません。どのプラットフォームを使っていても、両方がスケジュールに入っているか確認してください。
サイトの場合、「2種類の異なる媒体」とは、同じサーバー上の二つのフォルダではなく、独立した二つの保存システムと考えるのが現実的です。WordPress のドキュメントも同様の例を挙げています。ホスティングサーバーに1つ、クラウドストレージに1つ、手元のパソコンに1つ、という形です。
バックアップをホスティング会社や制作会社に任せている場合は、次の4点を確認してください。
すべてのバックアップが同じサーバーや同じホスティングアカウントにあると、一つの問題で全部が失われる可能性があります。ホスティングアカウントへの不正侵入、支払い遅れによるサービス停止、サーバーの故障などです。
攻撃がバックアップを狙うことも珍しくありません。CISA の #StopRansomware ガイドは、多くのランサムウェアがアクセスできるバックアップを探し出し、削除または暗号化しようとすると指摘しています。そのため CISA は、重要データのバックアップをオフラインかつ暗号化して保持するよう勧めています。クラウド上のバックアップについては、削除保護を有効にし、複数のバージョンを保持することも勧めています。
サイトの内容がどれくらいの頻度で変わるかによります。ほとんど更新しない会社案内サイトなら、週1回のバックアップで足りるかもしれません。毎日注文やフォーム送信を受けるサイトなら、特にデータベースについて、もっと頻繁なバックアップが必要です。
簡単な目安があります。サイトを最後のバックアップの時点に戻す必要が生じたとき、どれだけのデータなら失ってもよいか。「今日の注文は一件も失えない」という答えなら、1日1回のバックアップでも足りないかもしれません。
見落とされがちなのが保持期間です。ハッキングが発覚するのは数週間後ということもあります。直近3日分のバックアップしか残していなければ、そのすべてに悪意あるコードが含まれているおそれがあります。WordPress のドキュメントは、最近のバックアップを複数、別々の場所に保管するよう勧めています。少し古いバージョンもいくつか残しておくとよいでしょう。
CISA は、災害復旧を想定して、バックアップの可用性と完全性を定期的にテストするよう勧めています。実際には次のようなことです。
良いバックアップとは、最も頻繁に作られたものではなく、別の場所に保管され、復元できることが確かめられたものです。
自社サイトに確かなセーフティネットがあるか確認したい方は、企業サイトのセキュリティの基本対策もあわせてお読みいただくか、お問い合わせください。
