Tiêu đề và meta description khiến người dùng muốn nhấp
Cách viết tiêu đề trang và meta description rõ ràng, vì sao Google đôi khi thay thế chúng, và cách kiểm tra hiệu quả qua CTR trong Search Console.
Đọc bài viết →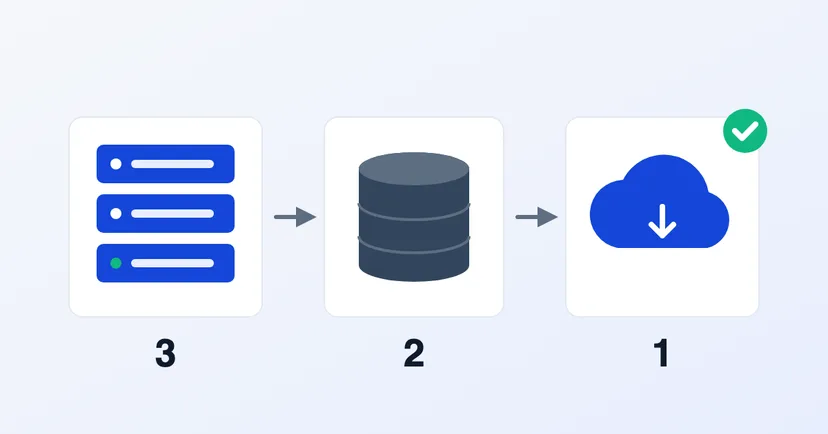
Hầu như nhà cung cấp hosting nào cũng nói website của bạn "đã được sao lưu". Nhưng những câu hỏi quan trọng hơn lại hiếm khi được đặt ra: bản sao lưu nằm ở đâu, ai có thể xóa nó, và lần cuối thực sự thử khôi phục là khi nào?
Giá trị của sao lưu chỉ hiện ra khi có sự cố: website bị tấn công, dữ liệu bị xóa nhầm, hoặc máy chủ hỏng. Lúc đó, nhiều doanh nghiệp mới biết bản sao lưu cũng mất theo, đã ngừng chạy từ lâu, hoặc không dùng được. Bài viết này giải thích quy tắc 3-2-1, cách áp dụng cho website doanh nghiệp, và cách đảm bảo bản sao lưu thực sự đáng tin cậy.
Quy tắc 3-2-1 là nguyên tắc sao lưu được CISA, cơ quan an ninh mạng Hoa Kỳ, mô tả trong tài liệu về các phương án sao lưu dữ liệu:
Quy tắc này ban đầu được viết cho tệp trên máy tính và máy chủ văn phòng. Nhưng logic hoàn toàn giống với website: đừng để một sự cố duy nhất xóa cả dữ liệu chính lẫn mọi bản sao lưu.
Website không chỉ là những trang khách truy cập nhìn thấy. Chẳng hạn, tài liệu của WordPress chia website thành hai phần đều phải được sao lưu:
Bản sao lưu chỉ có tệp mà thiếu cơ sở dữ liệu, hoặc ngược lại, không đủ để đưa website về như cũ. Hãy đảm bảo cả hai đều nằm trong lịch sao lưu, dù website chạy trên nền tảng nào.
Với website, "hai phương tiện khác nhau" hợp lý nhất là hai hệ thống lưu trữ tách biệt, chứ không phải hai thư mục trên cùng một máy chủ. Tài liệu WordPress cũng đưa ví dụ tương tự: một bản trên máy chủ hosting, một bản trên lưu trữ đám mây và một bản trên máy tính cục bộ.
Nếu việc sao lưu do nhà cung cấp hosting hoặc website đảm nhận, hãy hỏi bốn câu sau:
Nếu mọi bản sao lưu đều nằm trên cùng một máy chủ hoặc tài khoản hosting, chỉ một sự cố cũng có thể xóa sạch tất cả: tài khoản hosting bị chiếm, hóa đơn trễ hạn khiến dịch vụ bị ngừng, hoặc máy chủ hỏng.
Các cuộc tấn công cũng thường nhắm vào bản sao lưu. Hướng dẫn #StopRansomware của CISA ghi nhận nhiều loại mã độc tống tiền tìm cách xác định rồi xóa hoặc mã hóa những bản sao lưu mà chúng truy cập được. Vì vậy CISA khuyến nghị giữ bản sao lưu ngoại tuyến và được mã hóa cho dữ liệu quan trọng. Với sao lưu trên đám mây, CISA cũng khuyên bật bảo vệ chống xóa và lưu nhiều phiên bản.
Điều này tùy vào mức độ thay đổi nội dung website. Website giới thiệu doanh nghiệp ít thay đổi có thể chỉ cần sao lưu hằng tuần. Website nhận đơn hàng hoặc biểu mẫu mỗi ngày cần sao lưu thường xuyên hơn, nhất là cơ sở dữ liệu.
Một cách ước lượng đơn giản: nếu website phải quay về bản sao lưu gần nhất, bạn chấp nhận mất bao nhiêu dữ liệu? Nếu câu trả lời là "không được mất một đơn hàng nào của hôm nay", sao lưu hằng ngày có thể vẫn chưa đủ.
Điều thường bị quên là thời gian lưu giữ bản sao lưu. Đôi khi phải vài tuần sau mới phát hiện website bị tấn công. Nếu bạn chỉ giữ bản sao lưu của ba ngày gần nhất, có thể tất cả đều đã chứa mã độc. Tài liệu WordPress khuyên giữ nhiều bản sao lưu gần đây ở các vị trí khác nhau, và bạn cũng nên giữ thêm vài phiên bản cũ hơn.
CISA khuyến nghị kiểm tra định kỳ tính sẵn sàng và toàn vẹn của bản sao lưu trong kịch bản khôi phục sau sự cố. Trên thực tế, điều đó có nghĩa là:
Bản sao lưu tốt không phải là bản được tạo thường xuyên nhất, mà là bản được lưu riêng và đã chứng minh khôi phục được.
Muốn chắc chắn website công ty có lưới an toàn đúng nghĩa? Hãy đọc thêm các bước cơ bản bảo mật website doanh nghiệp, hoặc liên hệ với chúng tôi để trao đổi.

Cách viết tiêu đề trang và meta description rõ ràng, vì sao Google đôi khi thay thế chúng, và cách kiểm tra hiệu quả qua CTR trong Search Console.
Đọc bài viết →
Chính sách bảo mật website và cài đặt cookie theo luật UU PDP của Indonesia: thông tin bắt buộc, cookie và dữ liệu cá nhân, banner trung thực và lỗi thường gặp.
Đọc bài viết →