
让人愿意点击的页面标题与 Meta Description
如何写出清晰的页面标题和 meta description,Google 为什么有时会替换它们,以及如何通过 Search Console 中的点击率检查修改效果。
undefined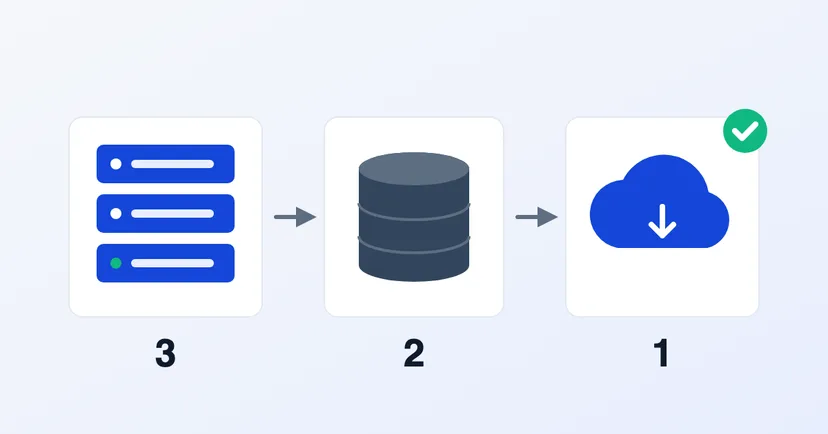
几乎每家主机商都会说您的网站“已经备份”。但更重要的问题却很少有人问:备份存放在哪里?谁能删除它?上一次真正恢复测试是什么时候?
备份的价值,往往在出事时才显现:网站被黑、数据被误删,或者服务器故障。也正是在这时,很多企业才发现备份跟着一起丢了、早就停止运行了,或者根本用不了。本文介绍 3-2-1 备份原则、如何把它用在企业网站上,以及如何确认备份真正靠得住。
3-2-1 原则是美国网络安全机构 CISA 在其数据备份方案指南中介绍的备份准则:
这条原则最初是针对办公电脑和服务器上的文件写的,但对网站来说道理完全一样:不能让一次事故同时毁掉主数据和所有备份。
网站不只是访客看到的页面。以 WordPress 文档为例,网站分为两个部分,两者都必须备份:
只有文件没有数据库,或者反过来,都不足以把网站恢复原样。无论网站用什么平台,都要确保两者都在备份计划内。
对网站而言,“两种不同介质”最合理的理解是两个相互独立的存储系统,而不是同一台服务器上的两个文件夹。WordPress 文档也给出了类似的例子:一份在主机服务器上,一份在云存储中,一份在本地电脑上。
如果备份由主机商或网站服务商负责,请问清以下四个问题:
如果所有备份都在同一台服务器或同一个主机账户里,一个问题就能让它们全部消失:主机账户被盗、账单逾期导致服务被停,或者服务器发生故障。
攻击也经常瞄准备份。CISA 的《#StopRansomware 指南》指出,许多勒索软件会设法找到可访问的备份,然后删除或加密。因此 CISA 建议对关键数据保留离线、加密的备份。对于云端备份,CISA 还建议开启防删除保护并保留多个版本。
这取决于网站内容的更新频率。很少改动的企业官网,每周备份一次可能就够了。每天都有订单或表单提交的网站,则需要更频繁的备份,尤其是数据库。
一个简单的判断方法:如果网站必须退回到上一次备份,您能接受丢失多少数据?如果答案是“今天的订单一个都不能丢”,那么每天备份一次也未必够。
常被忽视的是备份保留多久。网站被黑有时要过好几周才被发现。如果只保留最近三天的备份,它们可能都已经带有恶意代码。WordPress 文档建议在不同位置保留多份近期备份,同时保留一些较早的版本也很有必要。
CISA 建议在灾难恢复场景中定期测试备份的可用性和完整性。具体来说:
好的备份不在于做得多频繁,而在于单独存放,并且已经证明能够恢复。
想确认贵公司网站有一张可靠的安全网?请阅读企业网站安全的基础措施,或联系我们详细沟通。
