Judul dan Meta Description yang Membuat Orang Mengeklik
Cara menulis judul halaman dan meta description yang jelas, kenapa Google kadang menggantinya, dan cara mengecek hasilnya lewat CTR di Search Console.
Baca artikel →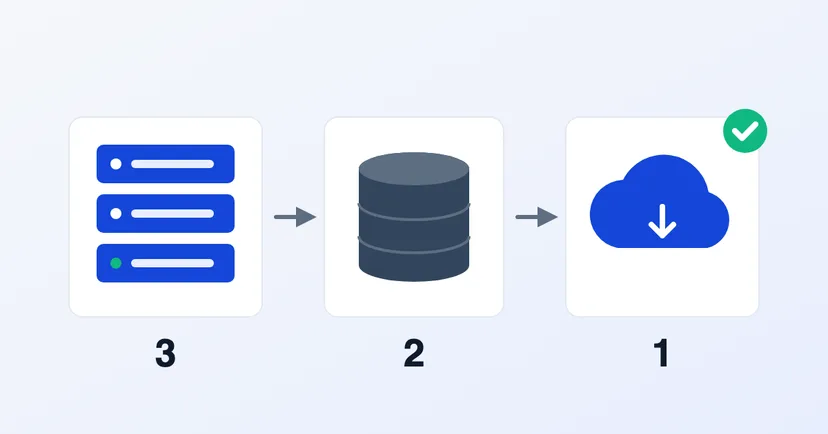
Hampir setiap penyedia hosting bilang websitenya "sudah di-backup". Tapi pertanyaan yang lebih penting jarang ditanyakan: backup itu disimpan di mana, siapa yang bisa menghapusnya, dan kapan terakhir kali benar-benar dicoba dipulihkan?
Backup baru terasa nilainya saat ada masalah: website diretas, data terhapus tidak sengaja, atau server rusak. Di saat itulah banyak perusahaan baru tahu bahwa backupnya ikut hilang, sudah lama tidak jalan, atau tidak bisa dipakai. Artikel ini menjelaskan aturan 3-2-1, cara menerapkannya untuk website perusahaan, dan cara memastikan backup Anda benar-benar bisa diandalkan.
Aturan 3-2-1 adalah pedoman backup yang dijelaskan CISA, badan keamanan siber Amerika Serikat, dalam panduannya tentang pilihan backup data:
Aturan ini awalnya ditulis untuk file di komputer dan server kantor. Tapi logikanya sama persis untuk website: jangan sampai satu kejadian bisa menghapus data utama sekaligus semua cadangannya.
Website bukan cuma halaman yang terlihat pengunjung. Dokumentasi WordPress, misalnya, membagi website menjadi dua bagian yang sama-sama harus di-backup:
Backup yang hanya berisi file tanpa database, atau sebaliknya, tidak cukup untuk mengembalikan website seperti semula. Pastikan keduanya masuk jadwal, apa pun platform website Anda.
Untuk website, "dua media berbeda" paling masuk akal diartikan sebagai dua sistem penyimpanan yang terpisah, bukan dua folder di server yang sama. Dokumentasi WordPress memberi contoh serupa: satu salinan di server hosting, satu di penyimpanan cloud, dan satu di komputer lokal.
Kalau backup diurus oleh penyedia hosting atau penyedia website, tanyakan empat hal ini:
Kalau semua backup ada di server atau akun hosting yang sama, satu masalah bisa menghapus semuanya: akun hosting dibobol, tagihan terlambat lalu layanan dihentikan, atau server mengalami kerusakan.
Serangan juga sering menyasar backup. Panduan #StopRansomware dari CISA mencatat bahwa banyak jenis ransomware berusaha mencari lalu menghapus atau mengenkripsi backup yang bisa diakses. Karena itu CISA menyarankan backup data penting disimpan secara offline dan terenkripsi. Untuk backup di cloud, CISA juga menyarankan perlindungan dari penghapusan dan penyimpanan beberapa versi.
Jawabannya tergantung seberapa sering isi website berubah. Website company profile yang jarang diubah mungkin cukup di-backup mingguan. Website yang setiap hari menerima pesanan atau formulir butuh backup yang lebih sering, terutama untuk databasenya.
Patokan sederhananya begini: kalau website harus dikembalikan ke backup terakhir, berapa banyak data yang rela hilang? Kalau jawabannya "pesanan hari ini tidak boleh hilang satu pun", backup harian saja belum tentu cukup.
Yang sering dilupakan adalah berapa lama backup disimpan. Peretasan kadang baru ketahuan berminggu-minggu kemudian. Kalau Anda hanya menyimpan backup tiga hari terakhir, bisa jadi semuanya sudah berisi kode berbahaya. Dokumentasi WordPress menyarankan menyimpan beberapa backup terbaru di lokasi berbeda, dan ada baiknya Anda juga menyimpan beberapa versi yang lebih lama.
CISA menyarankan ketersediaan dan keutuhan backup diuji secara rutin dalam skenario pemulihan. Dalam praktik, artinya:
Backup yang baik bukan yang paling sering dibuat, tapi yang tersimpan terpisah dan sudah terbukti bisa dipulihkan.
Ingin memastikan website perusahaan Anda punya jaring pengaman yang benar? Baca juga langkah dasar keamanan website perusahaan, atau hubungi kami untuk berdiskusi.

Cara menulis judul halaman dan meta description yang jelas, kenapa Google kadang menggantinya, dan cara mengecek hasilnya lewat CTR di Search Console.
Baca artikel →
Isi kebijakan privasi website dan cookie menurut UU PDP: informasi yang wajib ada, cookie dan data pribadi, banner yang jujur, dan kesalahan yang umum.
Baca artikel →