Berapa Biaya Pembuatan Website Perusahaan? Ini Faktor yang Menentukan
Biaya pembuatan website perusahaan bisa berbeda jauh. Kenali faktor yang menentukan harga dan biaya rutin yang sering terlupakan sebelum memilih penawaran.
Baca artikel →
Website perusahaan menyimpan lebih dari sekadar halaman profil. Di dalamnya ada data produk, pesan dari calon pelanggan, dan akses ke CMS yang bisa mengubah isi website kapan saja. Jika website diretas, akibatnya bisa berupa halaman yang diganti, tautan spam yang disisipkan, peringatan berbahaya di browser, hingga hilangnya kepercayaan calon pelanggan.
Kabar baiknya, sebagian besar risiko dapat dikurangi dengan langkah dasar yang konsisten. Artikel ini menjelaskan lapisan perlindungan yang sebaiknya dimiliki setiap website perusahaan, dan hal yang perlu Anda tanyakan kepada penyedia jasa website.
Banyak pemilik bisnis berpikir, "Website kami kecil, siapa yang mau meretasnya?" Kenyataannya, sebagian besar serangan dilakukan secara otomatis. Program peretas memindai ribuan website untuk mencari celah yang umum: perangkat lunak yang tidak diperbarui, kata sandi yang lemah, atau formulir tanpa perlindungan. Website dipilih bukan karena ukurannya, melainkan karena celahnya.
Karena itu, keamanan bukan hanya urusan perusahaan besar. Setiap website yang terhubung ke internet perlu perlindungan dasar.
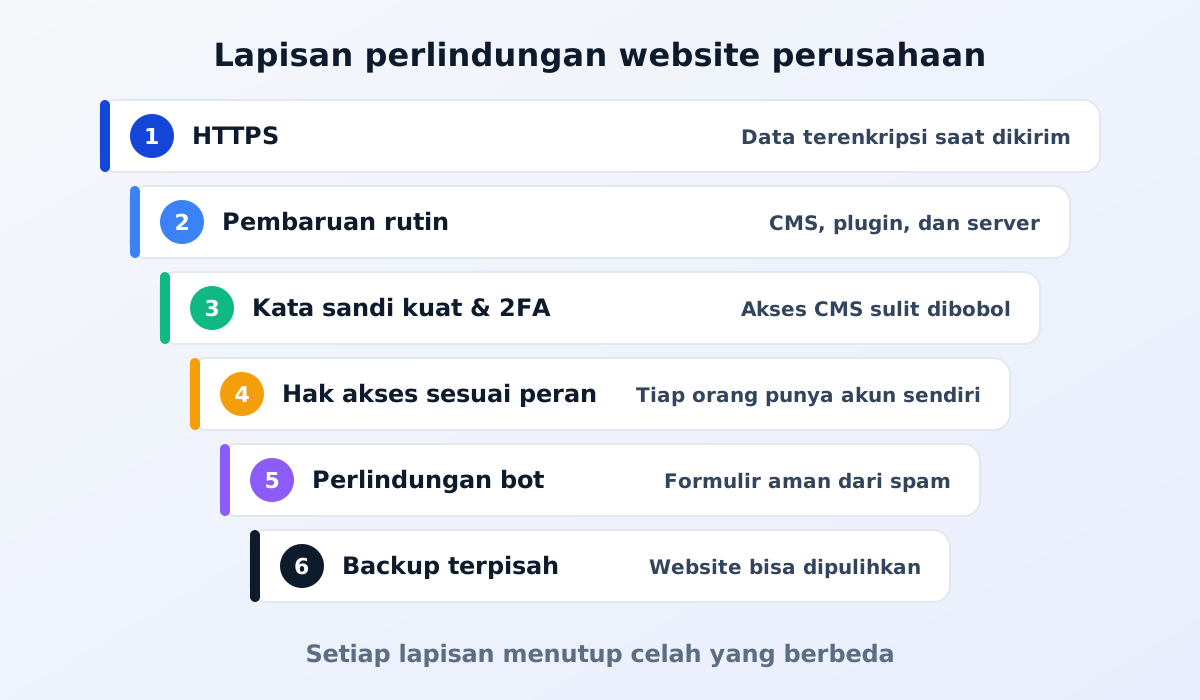
HTTPS mengenkripsi data yang dikirim antara browser pengunjung dan website Anda, misalnya isi formulir permintaan penawaran. Website tanpa HTTPS ditandai "tidak aman" oleh browser, dan hal ini dapat membuat calon pelanggan ragu.
Pastikan seluruh halaman menggunakan HTTPS, bukan hanya halaman tertentu, dan alamat lama yang diawali "http://" diarahkan secara otomatis ke versi "https://". Sertifikat SSL juga perlu diperpanjang tepat waktu. Banyak layanan hosting kini memperpanjangnya secara otomatis, tetapi tetap perlu dipastikan.
Website dibangun dari berbagai komponen: sistem CMS, plugin, tema, dan perangkat lunak di server. Setiap komponen sesekali memiliki celah keamanan yang kemudian diperbaiki melalui pembaruan. Website yang tidak pernah diperbarui akan menumpuk celah yang sudah diketahui publik.
Jika website Anda memakai CMS dengan banyak plugin tambahan, setiap plugin adalah satu komponen lagi yang perlu dirawat. Gunakan hanya plugin yang benar-benar dibutuhkan, dan hapus yang tidak terpakai. Pastikan ada pihak yang jelas bertanggung jawab melakukan pembaruan.
Akses ke CMS adalah pintu utama website. Jika kata sandi admin bocor atau mudah ditebak, peretas tidak perlu mencari celah teknis sama sekali.
Tidak semua orang di tim perlu akses penuh. Staf pemasaran yang menulis artikel tidak perlu bisa menghapus halaman atau mengubah pengaturan website. Dengan hak akses sesuai peran, kesalahan atau akun yang bocor tidak berdampak ke seluruh website.
Tinjau daftar pengguna CMS secara berkala. Saat karyawan pindah divisi atau keluar dari perusahaan, segera nonaktifkan atau sesuaikan aksesnya. Akun lama yang terlupakan adalah celah yang sering tidak disadari.
Baca juga: apa itu CMS dan bagaimana cara kerjanya.
Backup adalah jaring pengaman terakhir. Jika website rusak karena serangan, kesalahan pengeditan, atau masalah server, backup memungkinkan website dikembalikan ke kondisi sebelumnya.
Backup yang baik dilakukan secara otomatis dan berkala, disimpan di lokasi terpisah dari website utama, dan pernah diuji pemulihannya. Backup yang tidak pernah dicoba dipulihkan belum tentu berguna saat dibutuhkan.
Formulir kontak dan permintaan penawaran sering menjadi sasaran bot yang mengirim pesan spam dalam jumlah besar. Selain mengganggu, spam bisa membuat pesan penting dari calon pelanggan tenggelam.
Perlindungan yang umum digunakan antara lain verifikasi anti-bot pada formulir, pembatasan jumlah kiriman dari sumber yang sama, dan firewall aplikasi web yang menyaring lalu lintas mencurigakan sebelum sampai ke website. Pilih perlindungan yang tidak menyulitkan pengunjung asli.
Baca juga: cara memilih jasa pembuatan website untuk daftar pertanyaan lain sebelum bekerja sama. Kalau ingin tahu seberapa tahan website Anda terhadap serangan sungguhan, tanyakan juga soal penetration testing.
Belum. HTTPS melindungi data saat dikirim, tetapi tidak mencegah peretasan melalui kata sandi lemah atau perangkat lunak yang tidak diperbarui. HTTPS adalah satu lapisan dari beberapa lapisan perlindungan yang dibutuhkan.
Perlu. Website company profile tetap memiliki akses CMS, formulir kontak, dan reputasi perusahaan yang dipertaruhkan. Website yang diretas dapat disisipi konten berbahaya dan ditandai tidak aman oleh browser maupun mesin pencari.
Segera hubungi penyedia website atau pihak yang mengelola hosting, ganti kata sandi semua pengguna, dan pulihkan website dari backup yang bersih. Setelah itu, cari tahu celah yang dimanfaatkan agar kejadian yang sama tidak terulang. Langkah lengkapnya ada di website diretas: langkah pertama dalam 24 jam.
Keamanan website bukan pekerjaan sekali jadi, melainkan kebiasaan: diperbarui, dibatasi aksesnya, dan selalu punya cadangan.
Ingin website perusahaan yang dirawat dan diamankan tanpa repot? Lihat layanan pembuatan website kami, atau baca hosting website, apa itu dan bagaimana memilihnya.
Biaya pembuatan website perusahaan bisa berbeda jauh. Kenali faktor yang menentukan harga dan biaya rutin yang sering terlupakan sebelum memilih penawaran.
Baca artikel →
Mengapa perusahaan sebaiknya memakai email dengan domain sendiri, pilihan layanannya, dan penjelasan sederhana SPF, DKIM, dan DMARC agar email tidak masuk folder spam.
Baca artikel →