Judul dan Meta Description yang Membuat Orang Mengeklik
Cara menulis judul halaman dan meta description yang jelas, kenapa Google kadang menggantinya, dan cara mengecek hasilnya lewat CTR di Search Console.
Baca artikel →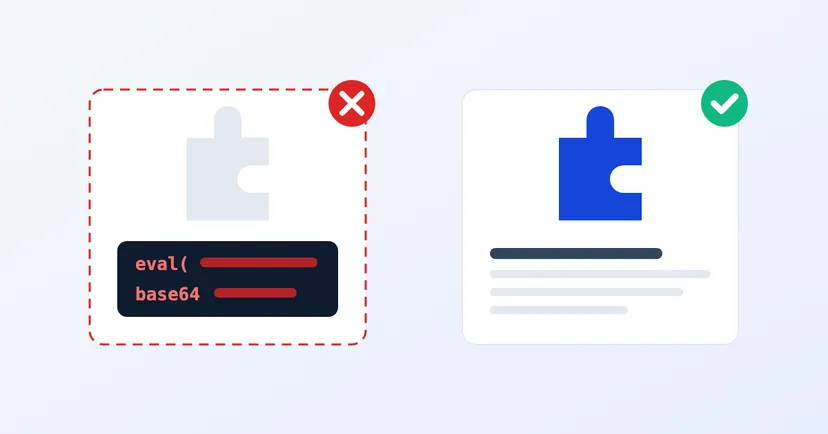
Tema premium WordPress yang tampilannya bagus biasanya dijual dengan lisensi berbayar. Lalu ada yang menawarkan versi yang sama secara gratis atau jauh lebih murah, lewat situs unduhan, grup chat, atau marketplace. Fiturnya lengkap, tidak perlu kode lisensi, dan langsung bisa dipasang. Untuk website perusahaan yang anggarannya ketat, tawaran ini terdengar masuk akal.
Masalahnya, Anda tidak tahu apa saja yang sudah diubah di dalamnya. Artikel ini menjelaskan risiko nyata plugin dan tema bajakan, cara mengecek apakah website Anda memakainya, dan apa yang perlu dilakukan kalau ternyata iya.
Plugin dan tema bajakan, sering disebut versi nulled, adalah salinan produk berbayar yang pemeriksaan lisensinya sudah dibuang, lalu disebarkan ulang oleh pihak yang bukan pembuatnya. Kadang Anda tidak sengaja memakainya: penyedia website memasangnya untuk menekan biaya, dan Anda baru tahu belakangan.
Hematnya pun sering cuma di awal. Biaya membersihkan website yang sudah disusupi, memulihkan data, dan menjelaskan ke pelanggan bisa jauh lebih mahal daripada harga lisensi resmi.
Yang membedakan bukan tampilannya. Versi bajakan bisa terlihat persis sama dengan aslinya. Bedanya ada pada siapa yang terakhir mengubah file itu, dan apa yang mereka tambahkan.
Orang yang menyebarkan versi bajakan sudah membongkar dan mengubah filenya. Tidak ada jaminan yang mereka ubah hanya pemeriksaan lisensi. Karena itulah panduan keamanan resmi WordPress meminta Anda untuk tidak mengambil plugin atau tema dari sumber yang tidak tepercaya.
Ini bukan kekhawatiran teoretis. Penelitian dari Georgia Institute of Technology yang dipresentasikan di USENIX Security 2022 menganalisis lebih dari 400 ribu server web dan menemukan 47.337 plugin berbahaya di 24.931 website. Menurut penelitian itu, membajak plugin populer adalah salah satu cara yang dipakai untuk menyebarkan plugin berbahaya.
Kalau kode berbahaya sudah masuk, akibatnya bisa beragam. Google menggambarkan beberapa bentuk konten hasil peretasan: kode berbahaya yang disisipkan ke halaman, halaman spam yang ditambahkan diam-diam, konten yang terlihat oleh mesin pencari tapi sulit dilihat pemilik website, dan pengalihan pengunjung ke halaman berbahaya.
Plugin dan tema berbayar biasanya diperbarui lewat lisensi resmi. Versi bajakan tidak punya lisensi itu, jadi website Anda tidak menerima pembaruan dari pembuatnya, termasuk perbaikan keamanan. Setiap celah yang ditemukan di versi itu akan tetap terbuka di website Anda.
WordPress sendiri menekankan bahwa plugin harus selalu diperbarui, karena plugin punya akses yang dalam ke website. Versi bajakan membuat langkah dasar ini mustahil dilakukan dengan benar. Mengunduh "versi baru" dari situs bajakan yang sama hanya mengulang risiko pertama.
Website yang disusupi bisa berdampak ke pencarian. Menurut kebijakan spam Google, konten hasil peretasan termasuk pelanggaran, dan website yang melanggar kebijakan bisa turun peringkatnya atau tidak muncul sama sekali di hasil pencarian.
Google juga bisa memasang label peringatan di hasil pencarian, dan browser bisa menampilkan halaman peringatan sebelum pengunjung masuk ke website Anda. Laporan Masalah Keamanan di Google Search Console akan menunjukkan kalau Google menemukan konten hasil peretasan atau malware di website Anda. Kalau Anda belum memasang Search Console, ini saat yang tepat.
Untuk perusahaan B2B, dampaknya lebih dari sekadar trafik. Calon pembeli yang menemukan link judi atau obat di website pabrik Anda akan bertanya-tanya soal hal lain juga.
UU Nomor 28 Tahun 2014 tentang Hak Cipta, di Pasal 40, memasukkan program komputer sebagai ciptaan yang dilindungi. Di sisi lain, WordPress.org berpandangan bahwa plugin dan tema adalah turunan WordPress sehingga ikut berlisensi GPL, sambil mengakui ada wilayah abu-abu secara hukum. Jadi status hukum setiap kasus bisa berbeda, dan kami tidak akan menyederhanakannya di sini. Yang jelas, risiko keamanannya tetap sama, apa pun status lisensinya.
Langkah rutin setelahnya ada di daftar periksa keamanan WordPress bulanan, dan cara menyiapkan backup yang benar ada di artikel aturan backup 3-2-1.
Lisensi resmi bukan cuma soal membayar pembuatnya. Lisensi itu yang membuat website Anda tetap menerima perbaikan keamanan.
Ragu apakah website perusahaan Anda bersih? Pelajari layanan pentest kami, atau minta penawaran untuk pemeriksaan website Anda.

Cara menulis judul halaman dan meta description yang jelas, kenapa Google kadang menggantinya, dan cara mengecek hasilnya lewat CTR di Search Console.
Baca artikel →
Isi kebijakan privasi website dan cookie menurut UU PDP: informasi yang wajib ada, cookie dan data pribadi, banner yang jujur, dan kesalahan yang umum.
Baca artikel →