Tiêu đề và meta description khiến người dùng muốn nhấp
Cách viết tiêu đề trang và meta description rõ ràng, vì sao Google đôi khi thay thế chúng, và cách kiểm tra hiệu quả qua CTR trong Search Console.
Đọc bài viết →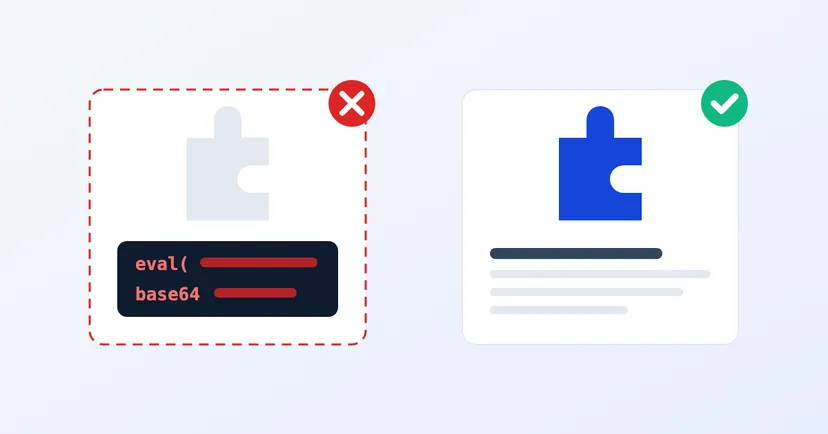
Một theme WordPress cao cấp đẹp mắt thường được bán kèm giấy phép trả phí. Rồi có người rao bán đúng theme đó miễn phí hoặc rẻ hơn nhiều, qua trang tải về, nhóm chat hay sàn thương mại điện tử. Đầy đủ tính năng, không cần mã bản quyền, cài là chạy. Với website doanh nghiệp có ngân sách eo hẹp, lời mời này nghe có vẻ hợp lý.
Vấn đề là bạn không biết bên trong đã bị sửa những gì. Bài viết này giải thích rủi ro thực sự của plugin và theme lậu, cách kiểm tra website của bạn có đang dùng chúng không, và cần làm gì nếu có.
Plugin và theme lậu, thường gọi là bản nulled, là bản sao của sản phẩm trả phí đã bị gỡ bỏ bước kiểm tra giấy phép, rồi được phát tán lại bởi người không phải tác giả. Đôi khi bạn dùng chúng mà không hề biết: nhà cung cấp website cài vào để giảm chi phí, và bạn chỉ phát hiện sau này.
Khoản tiết kiệm thường chỉ có lúc đầu. Chi phí làm sạch website bị xâm nhập, khôi phục dữ liệu và giải thích với khách hàng có thể cao hơn nhiều so với giá một giấy phép chính thức.
Khác biệt không nằm ở giao diện. Bản lậu có thể trông giống hệt bản gốc. Khác biệt nằm ở chỗ ai là người cuối cùng sửa các tệp đó, và họ đã thêm gì vào.
Người phát tán bản lậu đã mở và sửa các tệp. Không có gì đảm bảo họ chỉ sửa phần kiểm tra giấy phép. Chính vì vậy, hướng dẫn bảo mật chính thức của WordPress yêu cầu không lấy plugin hay theme từ nguồn không đáng tin.
Đây không phải nỗi lo lý thuyết. Nghiên cứu của Viện Công nghệ Georgia, trình bày tại USENIX Security 2022, đã phân tích hơn 400.000 máy chủ web và phát hiện 47.337 plugin độc hại trên 24.931 website. Theo nghiên cứu này, làm lậu các plugin phổ biến là một trong những cách phát tán plugin độc hại.
Khi mã độc đã vào, hậu quả rất đa dạng. Google mô tả một số dạng nội dung bị tấn công: mã độc chèn vào trang, trang spam được thêm vào âm thầm, nội dung mà công cụ tìm kiếm thấy nhưng chủ website khó phát hiện, và chuyển hướng khách truy cập tới trang độc hại.
Plugin và theme trả phí thường được cập nhật thông qua giấy phép chính thức. Bản lậu không có giấy phép đó, nên website của bạn không nhận được bản cập nhật nào từ tác giả, kể cả bản vá bảo mật. Mọi lỗ hổng được phát hiện ở phiên bản đó sẽ vẫn mở trên website của bạn.
Bản thân WordPress nhấn mạnh rằng plugin phải luôn được cập nhật, vì plugin có quyền truy cập sâu vào website. Bản lậu khiến bước cơ bản này không thể làm đúng. Tải "phiên bản mới" từ chính trang lậu đó chỉ lặp lại rủi ro thứ nhất.
Website bị xâm nhập có thể bị ảnh hưởng trên kết quả tìm kiếm. Theo chính sách về spam của Google, nội dung bị tấn công là vi phạm, và website vi phạm chính sách có thể bị giảm thứ hạng hoặc không xuất hiện trong kết quả tìm kiếm.
Google cũng có thể gắn nhãn cảnh báo trên kết quả tìm kiếm, và trình duyệt có thể hiển thị trang cảnh báo trước khi khách vào website của bạn. Báo cáo Vấn đề bảo mật trong Google Search Console sẽ cho bạn biết khi Google phát hiện nội dung bị tấn công hoặc phần mềm độc hại trên website. Nếu bạn chưa thiết lập Search Console, đây là lúc nên làm.
Với doanh nghiệp B2B, thiệt hại không chỉ là lượng truy cập. Khách mua tiềm năng thấy liên kết cờ bạc hay thuốc trên website nhà máy của bạn sẽ bắt đầu nghi ngờ cả những điều khác.
Luật Bản quyền của Indonesia (Luật số 28 năm 2014), tại Điều 40, liệt kê chương trình máy tính là tác phẩm được bảo hộ. Mặt khác, WordPress.org cho rằng plugin và theme là tác phẩm phái sinh của WordPress nên thừa hưởng giấy phép GPL, đồng thời thừa nhận đây là vùng xám về pháp lý. Vì vậy, tình trạng pháp lý có thể khác nhau tùy trường hợp, và chúng tôi sẽ không đơn giản hóa vấn đề ở đây. Điều chắc chắn là rủi ro bảo mật vẫn như nhau, bất kể tình trạng giấy phép.
Các bước định kỳ sau đó có trong danh sách kiểm tra bảo mật WordPress hằng tháng, còn cách sao lưu đúng có trong bài quy tắc sao lưu 3-2-1.
Giấy phép chính thức không chỉ là trả tiền cho tác giả. Đó là điều giúp website của bạn tiếp tục nhận được các bản vá bảo mật.
Không chắc website công ty bạn có sạch không? Tìm hiểu dịch vụ pentest của chúng tôi, hoặc yêu cầu báo giá để kiểm tra website của bạn.

Cách viết tiêu đề trang và meta description rõ ràng, vì sao Google đôi khi thay thế chúng, và cách kiểm tra hiệu quả qua CTR trong Search Console.
Đọc bài viết →
Chính sách bảo mật website và cài đặt cookie theo luật UU PDP của Indonesia: thông tin bắt buộc, cookie và dữ liệu cá nhân, banner trung thực và lỗi thường gặp.
Đọc bài viết →