Tiêu đề và meta description khiến người dùng muốn nhấp
Cách viết tiêu đề trang và meta description rõ ràng, vì sao Google đôi khi thay thế chúng, và cách kiểm tra hiệu quả qua CTR trong Search Console.
Đọc bài viết →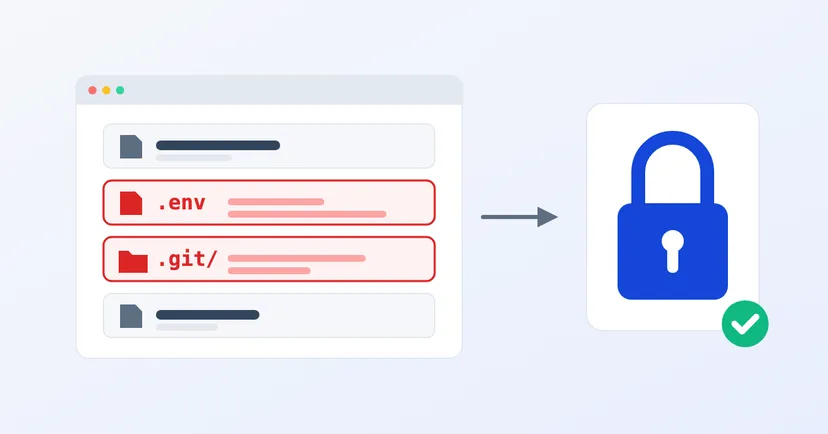
Nhiều website doanh nghiệp nhìn từ bên ngoài hoàn toàn bình thường. Trang vẫn hiển thị, biểu mẫu vẫn hoạt động, trình duyệt không cảnh báo gì. Nhưng trong cùng thư mục với các trang đó, đôi khi lại có những tệp lẽ ra không ai được mở: tệp .env chứa mật khẩu cơ sở dữ liệu, hoặc thư mục .git chứa toàn bộ lịch sử mã của website.
Kiểu rò rỉ này hiếm khi bị phát hiện, vì không có gì hỏng cả. Website vẫn chạy bình thường, trong khi người khác có thể đọc được những khóa quan trọng nhất của công ty bạn. Bài viết này giải thích hai thứ đó là gì, vì sao chúng bị lộ, và cách kiểm tra cũng như khắc phục.
Tệp .env là tệp cấu hình được nhiều ứng dụng web sử dụng, ví dụ các ứng dụng xây dựng bằng Laravel. Bên trong thường là những dữ liệu nhạy cảm nhất: địa chỉ và mật khẩu cơ sở dữ liệu, tài khoản gửi email, khóa dịch vụ thanh toán hoặc lưu trữ đám mây, và khóa mã hóa của ứng dụng. Chính tài liệu của Laravel nói rằng tệp này không được đưa vào kho mã, vì thông tin đăng nhập bên trong sẽ bị lộ.
Thư mục .git do Git tạo ra, công cụ mà lập trình viên dùng để ghi lại mọi thay đổi của mã. Theo tài liệu chính thức của Git, gần như mọi thứ Git lưu trữ đều nằm trong thư mục này, và chỉ cần sao chép nó là có gần như toàn bộ kho mã. Nói cách khác, ai tải được thư mục .git từ website của bạn đều có thể dựng lại mã, kể cả các phiên bản cũ và những tệp từng được lưu rồi xóa đi.
Nguyên nhân gần như luôn nằm ở cách triển khai website, chứ không phải một lỗ hổng phức tạp nào. Một số tình huống phổ biến:
Không ai cần biết riêng website của bạn mới tìm ra các tệp này. Bot tự động thử cùng những địa chỉ trên hàng nghìn website: /.env, /.env.backup, /.git/config, v.v. Chỉ cần một địa chỉ phản hồi, bot đã có thứ nó cần.
Chúng tôi tự chứng kiến điều này. Cảm biến trên digimasi.com ghi lại các yêu cầu của bot tới những địa chỉ không tồn tại trên website của chúng tôi, và tệp .env nằm trong số được tìm nhiều nhất. Bản tổng hợp được công bố nguyên trạng trên trang nghiên cứu.
OWASP, tổ chức phi lợi nhuận biên soạn danh sách rủi ro bảo mật ứng dụng web, xếp cấu hình sai ở vị trí thứ hai trong OWASP Top 10 2025. Tổ chức này cũng ghi nhận rằng tất cả ứng dụng được kiểm thử đều có một dạng cấu hình sai nào đó.
Bước kiểm tra cơ bản rất đơn giản và có thể làm ngay trên trình duyệt, chỉ với website của chính công ty bạn:
Đây mới chỉ là bước kiểm tra cơ bản nhất. Vẫn còn những tên tệp khác cần xem, như tệp sao lưu và tệp nén. Việc kiểm tra toàn diện nên do nhà cung cấp website thực hiện, hoặc thông qua kiểm thử bảo mật có kế hoạch.
Chỉ xóa tệp thôi là chưa đủ, vì bạn không biết ai đã sao chép nó. Thứ tự xử lý:
Đọc thêm: các bước cơ bản bảo mật website doanh nghiệp.
Tệp .env và thư mục .git không làm hỏng giao diện website. Chính vì vậy, rò rỉ có thể kéo dài rất lâu mà không ai nhận ra.
Muốn biết website công ty bạn có đang rò rỉ như vậy không? Xem cách chúng tôi làm việc trong phương pháp pentest, hoặc yêu cầu báo giá pentest.

Cách viết tiêu đề trang và meta description rõ ràng, vì sao Google đôi khi thay thế chúng, và cách kiểm tra hiệu quả qua CTR trong Search Console.
Đọc bài viết →
Chính sách bảo mật website và cài đặt cookie theo luật UU PDP của Indonesia: thông tin bắt buộc, cookie và dữ liệu cá nhân, banner trung thực và lỗi thường gặp.
Đọc bài viết →