Judul dan Meta Description yang Membuat Orang Mengeklik
Cara menulis judul halaman dan meta description yang jelas, kenapa Google kadang menggantinya, dan cara mengecek hasilnya lewat CTR di Search Console.
Baca artikel →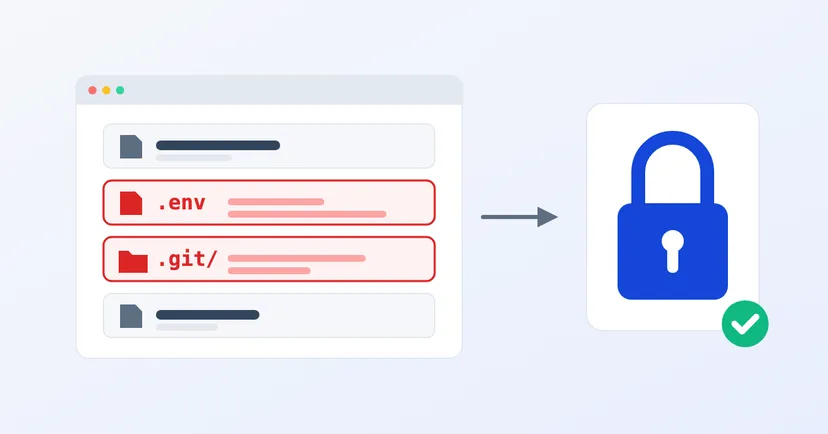
Banyak website perusahaan terlihat baik-baik saja dari luar. Halamannya tampil, formulirnya jalan, tidak ada peringatan di browser. Tapi di folder yang sama dengan halaman-halaman itu, kadang tersimpan file yang seharusnya tidak pernah bisa dibuka siapa pun: file .env berisi kata sandi database, atau folder .git berisi riwayat seluruh kode program website.
Kebocoran seperti ini jarang ketahuan, karena tidak ada yang rusak. Website tetap jalan seperti biasa, sementara orang lain bisa membaca kunci-kunci penting perusahaan Anda. Artikel ini menjelaskan apa dua hal itu, kenapa bisa terbuka, dan cara memeriksa serta menutupnya.
File .env adalah file pengaturan yang dipakai banyak aplikasi web, misalnya yang dibuat dengan Laravel. Isinya biasanya data yang paling sensitif: alamat dan kata sandi database, akun pengirim email, kunci layanan pembayaran atau penyimpanan cloud, dan kunci enkripsi aplikasi. Dokumentasi Laravel sendiri menyebut file ini tidak boleh ikut disimpan di repositori kode, karena kredensial di dalamnya akan ikut terbuka.
Folder .git dibuat oleh Git, alat yang dipakai developer untuk mencatat setiap perubahan kode. Menurut dokumentasi resmi Git, hampir semua yang disimpan Git ada di folder ini, dan menyalin folder ini sudah cukup untuk memiliki hampir seluruh repositori. Artinya, siapa pun yang bisa mengunduh folder .git dari website Anda bisa menyusun ulang kodenya, termasuk versi lama dan file yang dulu sempat tersimpan lalu dihapus.
Penyebabnya hampir selalu soal cara website dipasang, bukan soal satu celah yang rumit. Beberapa pola yang umum:
Tidak ada yang perlu tahu website Anda secara khusus untuk menemukan file ini. Bot otomatis mencoba alamat yang sama di ribuan website: /.env, /.env.backup, /.git/config, dan seterusnya. Kalau salah satunya menjawab, bot sudah dapat apa yang dicari.
Kami melihatnya sendiri. Sensor di digimasi.com mencatat permintaan bot ke alamat-alamat yang tidak ada di website kami, dan file .env termasuk yang paling sering dicari. Rekapnya kami tampilkan apa adanya di halaman riset.
OWASP, lembaga nirlaba yang menyusun daftar risiko keamanan aplikasi web, menempatkan salah konfigurasi di urutan kedua OWASP Top 10 2025. Mereka juga mencatat bahwa semua aplikasi yang diuji punya salah konfigurasi dalam bentuk tertentu.
Pemeriksaan dasarnya sederhana dan bisa Anda lakukan di browser, khusus untuk website milik perusahaan Anda sendiri:
Ini baru pemeriksaan paling dasar. Masih ada nama file lain yang perlu dicek, seperti file cadangan dan arsip. Pemeriksaan menyeluruh sebaiknya dilakukan oleh penyedia website Anda atau lewat pengujian keamanan yang terencana.
Menghapus file saja tidak cukup, karena Anda tidak tahu siapa yang sudah menyalinnya. Urutannya:
Baca juga: langkah dasar keamanan website perusahaan.
File .env dan folder .git tidak merusak tampilan website. Justru karena itu, kebocorannya bisa bertahan lama tanpa ada yang sadar.
Ingin tahu apakah website perusahaan Anda menyimpan kebocoran seperti ini? Lihat cara kami bekerja di metodologi pentest, atau minta penawaran pentest.

Cara menulis judul halaman dan meta description yang jelas, kenapa Google kadang menggantinya, dan cara mengecek hasilnya lewat CTR di Search Console.
Baca artikel →
Isi kebijakan privasi website dan cookie menurut UU PDP: informasi yang wajib ada, cookie dan data pribadi, banner yang jujur, dan kesalahan yang umum.
Baca artikel →