Chi phí làm website doanh nghiệp là bao nhiêu? Các yếu tố quyết định giá
Báo giá làm website doanh nghiệp có thể chênh lệch rất lớn. Tìm hiểu các yếu tố quyết định giá và những chi phí định kỳ hay bị bỏ quên trước khi chọn báo giá.
Đọc bài viết →
Website doanh nghiệp chứa nhiều thứ hơn một trang giới thiệu. Bên trong có dữ liệu sản phẩm, tin nhắn từ khách hàng tiềm năng và quyền truy cập CMS có thể thay đổi nội dung website bất cứ lúc nào. Nếu website bị tấn công, hậu quả có thể là trang bị thay nội dung, liên kết spam bị chèn vào, trình duyệt hiện cảnh báo nguy hiểm, thậm chí mất lòng tin của khách hàng tiềm năng.
Tin tốt là phần lớn rủi ro có thể giảm bớt bằng những bước cơ bản được thực hiện đều đặn. Bài viết này giải thích các lớp bảo vệ mà mỗi website doanh nghiệp nên có, và những điều bạn cần hỏi nhà cung cấp dịch vụ website.
Nhiều chủ doanh nghiệp nghĩ: "Website của chúng tôi nhỏ, ai lại muốn tấn công?" Thực tế, phần lớn các cuộc tấn công được thực hiện tự động. Các chương trình của tin tặc quét hàng nghìn website để tìm những lỗ hổng phổ biến: phần mềm không được cập nhật, mật khẩu yếu hoặc biểu mẫu không có lớp bảo vệ. Website bị chọn không phải vì quy mô, mà vì lỗ hổng.
Vì vậy, bảo mật không chỉ là chuyện của doanh nghiệp lớn. Mọi website kết nối Internet đều cần lớp bảo vệ cơ bản.
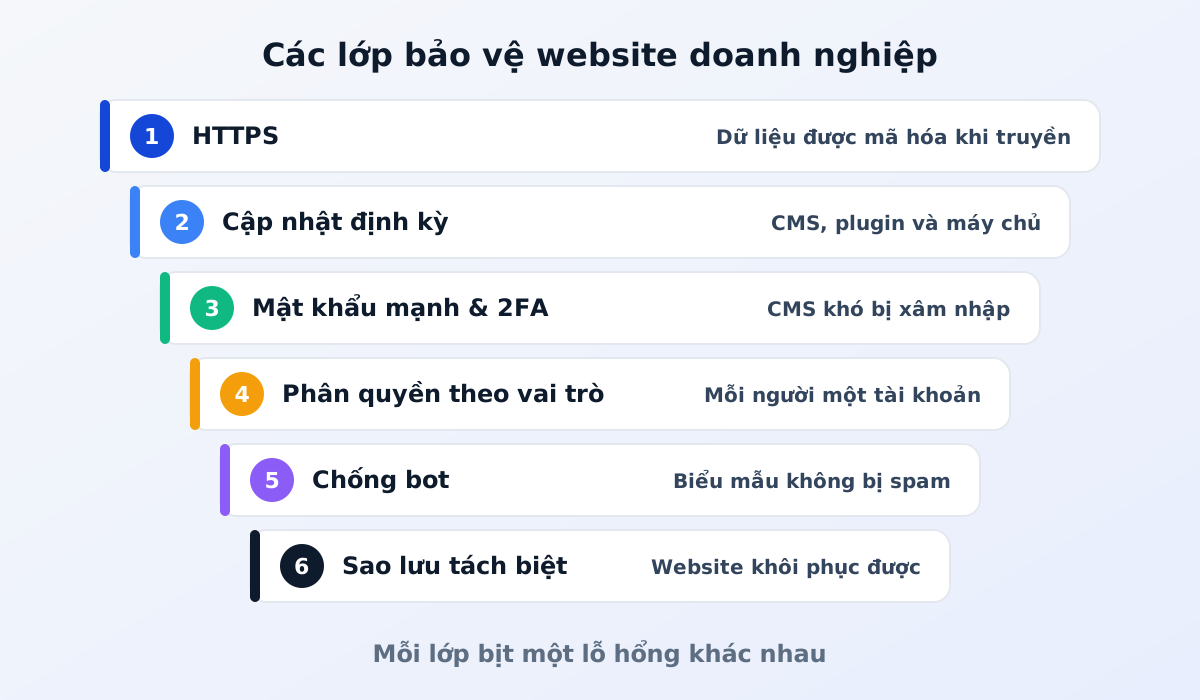
HTTPS mã hóa dữ liệu được gửi giữa trình duyệt của khách truy cập và website của bạn, ví dụ nội dung biểu mẫu yêu cầu báo giá. Website không có HTTPS bị trình duyệt đánh dấu "không an toàn", và điều này có thể khiến khách hàng tiềm năng do dự.
Hãy đảm bảo toàn bộ các trang đều dùng HTTPS, không chỉ một vài trang, và các địa chỉ cũ bắt đầu bằng "http://" được tự động chuyển sang phiên bản "https://". Chứng chỉ SSL cũng cần được gia hạn đúng hạn. Nhiều dịch vụ hosting hiện tự động gia hạn, nhưng vẫn cần kiểm tra lại cho chắc.
Website được xây dựng từ nhiều thành phần: hệ thống CMS, plugin, giao diện (theme) và phần mềm trên máy chủ. Thỉnh thoảng mỗi thành phần lại có lỗ hổng bảo mật, sau đó được vá qua các bản cập nhật. Website không bao giờ được cập nhật sẽ tích tụ những lỗ hổng mà ai cũng đã biết.
Nếu website của bạn dùng CMS với nhiều plugin bổ sung, mỗi plugin là thêm một thành phần cần bảo trì. Chỉ dùng những plugin thật sự cần thiết và gỡ bỏ những plugin không dùng đến. Hãy đảm bảo có người chịu trách nhiệm rõ ràng cho việc cập nhật.
Quyền truy cập CMS là cửa chính của website. Nếu mật khẩu quản trị bị lộ hoặc dễ đoán, tin tặc hoàn toàn không cần tìm lỗ hổng kỹ thuật nào.
Không phải ai trong nhóm cũng cần toàn quyền. Nhân viên marketing viết bài không cần quyền xóa trang hay thay đổi cài đặt website. Khi phân quyền theo vai trò, một sai sót hoặc một tài khoản bị lộ sẽ không ảnh hưởng đến toàn bộ website.
Hãy rà soát danh sách người dùng CMS định kỳ. Khi nhân viên chuyển bộ phận hoặc nghỉ việc, hãy vô hiệu hóa hoặc điều chỉnh quyền truy cập ngay. Những tài khoản cũ bị lãng quên là lỗ hổng thường không ai để ý.
Xem thêm: CMS là gì và hoạt động như thế nào.
Sao lưu là tấm lưới an toàn cuối cùng. Nếu website bị hỏng do tấn công, lỗi chỉnh sửa hoặc sự cố máy chủ, bản sao lưu cho phép đưa website về trạng thái trước đó.
Sao lưu tốt là sao lưu được thực hiện tự động và định kỳ, lưu ở vị trí tách biệt với website chính, và đã từng được thử khôi phục. Bản sao lưu chưa bao giờ được thử khôi phục chưa chắc đã dùng được khi cần.
Biểu mẫu liên hệ và yêu cầu báo giá thường là mục tiêu của bot gửi tin nhắn spam hàng loạt. Ngoài việc gây phiền toái, spam có thể khiến tin nhắn quan trọng từ khách hàng tiềm năng bị chìm mất.
Các biện pháp bảo vệ phổ biến gồm xác minh chống bot trên biểu mẫu, giới hạn số lần gửi từ cùng một nguồn và tường lửa ứng dụng web (WAF) lọc lưu lượng đáng ngờ trước khi đến website. Hãy chọn cách bảo vệ không gây khó khăn cho khách truy cập thật.
Xem thêm: cách chọn đơn vị thiết kế website để có thêm danh sách câu hỏi trước khi hợp tác. Nếu muốn biết website của bạn chống chịu được một cuộc tấn công thật đến đâu, hãy hỏi thêm về kiểm thử xâm nhập.
Chưa. HTTPS bảo vệ dữ liệu khi được truyền đi, nhưng không ngăn được việc bị tấn công qua mật khẩu yếu hoặc phần mềm không được cập nhật. HTTPS chỉ là một trong nhiều lớp bảo vệ cần có.
Có. Website giới thiệu công ty (company profile) vẫn có quyền truy cập CMS, biểu mẫu liên hệ và uy tín doanh nghiệp đi kèm. Website bị tấn công có thể bị chèn nội dung độc hại và bị cả trình duyệt lẫn công cụ tìm kiếm đánh dấu là không an toàn.
Hãy liên hệ ngay với nhà cung cấp website hoặc bên quản lý hosting, đổi mật khẩu của tất cả người dùng và khôi phục website từ một bản sao lưu sạch. Sau đó, tìm ra lỗ hổng đã bị khai thác để sự việc tương tự không lặp lại. Các bước đầy đủ có trong website bị tấn công: những bước đầu tiên trong 24 giờ.
Bảo mật website không phải việc làm một lần là xong, mà là một thói quen: cập nhật thường xuyên, giới hạn quyền truy cập và luôn có bản sao lưu.
Bạn muốn website doanh nghiệp được bảo trì và bảo mật mà không phải bận tâm? Xem dịch vụ thiết kế website của chúng tôi, hoặc đọc hosting website là gì và chọn thế nào.
Báo giá làm website doanh nghiệp có thể chênh lệch rất lớn. Tìm hiểu các yếu tố quyết định giá và những chi phí định kỳ hay bị bỏ quên trước khi chọn báo giá.
Đọc bài viết →
Vì sao doanh nghiệp nên dùng email theo tên miền riêng, các lựa chọn dịch vụ và giải thích dễ hiểu về SPF, DKIM, DMARC để email không bị rơi vào spam.
Đọc bài viết →