安全研究

究竟是什么在攻击企业网站

互联网上的每个网站在上线后几小时内就会被自动程序探测。我们记录它们在我们自己网站上寻找什么,加以研究,并发布企业主可以采取的措施。

2026年10月12日 – 2026年10月18日

本周至今
自动程序请求
1,101
来源地址
70
国家
28
登录尝试
13

它们在找什么

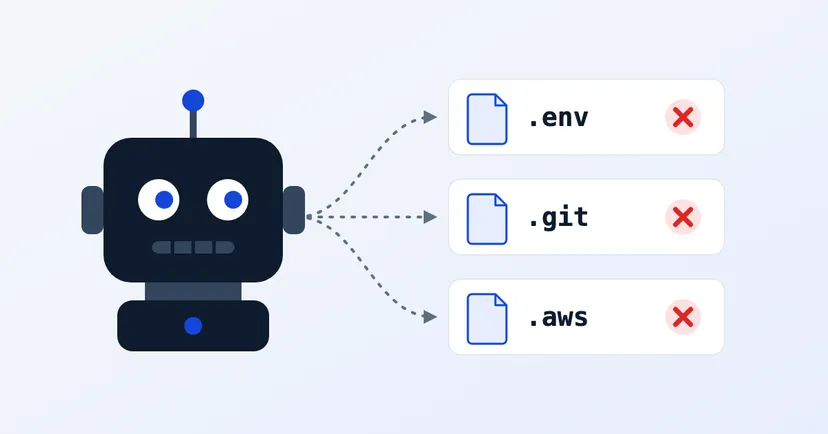
  1. 机密配置文件(.env)697
  2. WordPress172
  3. PHP文件97
  4. 代码历史文件夹(.git)47
  5. 其他配置文件40

请求最多的地址

  1. /.env51
  2. /.env.local27
  3. /.env.backup24
  4. /.env.production23
  5. /.env.bak21

我们的贡献

我们的传感器数据不只用于本网站。我们向公开的安全数据库提交数据,供其他管理员保护自己的系统。

AbuseIPDB

明显在攻击我们网站的IP地址及其攻击类型。自动举报,每个地址每天最多一次。

GitHub

我们传感器的每周记录,以开放数据形式发布(CC BY 4.0)。任何人都可以使用,只需注明来源。

我们的工作方式

我们只观察

我们的数据来自自动扫描程序发送到digimasi.com本身的请求。我们从不扫描或测试他人的网站。

软件在我们自己的机器上测试

审查开源软件时,我们自行安装,并且只测试这一份副本。

先告知开发者

我们发现的问题会先私下报告给开发者,待修复发布或满90天后才公开。

阅读完整的研究方法 →

在我们的网站上发现了安全问题?

请发送至 security@digimasi.com