记录仅17小时:自动程序在我们网站上找什么
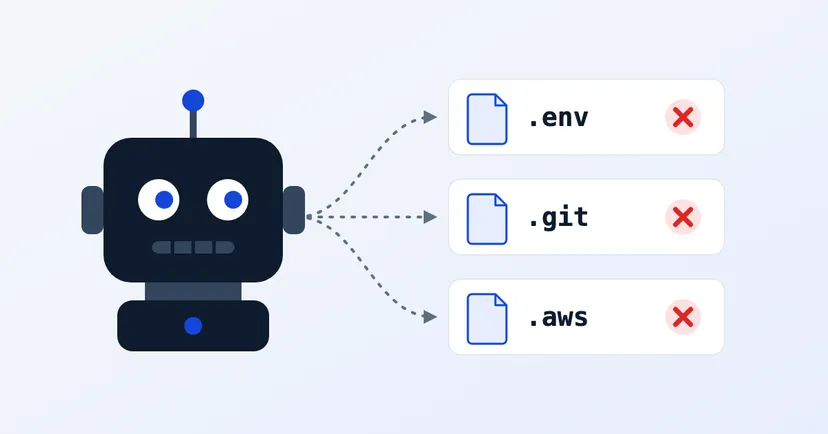
从2026年10月12日起,我们在digimasi.com上记录一件事:自动程序前来寻找本网站从未有过的文件。这是最初17小时的记录。数据还很少,请把它当作初步观察,而不是统计结论。
数字
- 来自9个IP地址的58次请求,记录时间为10月12日18:38至10月13日12:01(雅加达时间)。
- 这些地址注册在7个国家。那是服务器所在地,不一定是背后的人所在的地方。
- 58次请求中有46次仅来自两个地址。模式相同:到来,在不到一小时内试完一长串清单,然后离开。
没有一次成功。它们请求的文件在我们的网站上根本不存在,所以全部只得到"未找到"页面。
它们在找什么
- 机密配置文件(20次请求)。/.env及其十多种变体:/.env.backup, /.env.production, /.env.local, /.env.save。这类文件通常存有数据库密码和第三方服务的密钥。
- 代码历史文件夹(19次请求)。/.git/文件夹的内容。如果这个文件夹被一并上传到服务器,任何人都可以下载网站的全部代码及其修改历史。
- WordPress(10次请求)。/wp-login.php、/xmlrpc.php,以及某个插件的路径。我们的网站并没有使用WordPress。自动程序并不在意:先试了再说。
- 云和服务器密钥(3次请求)。/.aws/credentials和/.docker/config.json。
- 其他(6次请求)。其他配置文件、某些框架特有的路径,以及PHP文件。
值得注意:AI服务密钥
最引起我们注意的是这三次请求:/.env.openai、/.env.anthropic和/.claude/settings.json。
也就是说,除了数据库密码和云密钥,AI服务密钥现在也进入了自动程序的目标清单。原因很简单:这种密钥拿到就能用,而账单由密钥的主人承担。
检查您自己的网站
这些您都可以在五分钟内亲自检查,在您自己的网站上:
- 在浏览器中打开您的域名/.env。应该显示"未找到"。如果显示的是文件内容,请立即把该文件移出公开文件夹,然后更换其中所有的密码和密钥。
- 打开您的域名/.git/HEAD。同样应该显示"未找到"。如果出现文字,说明任何人都能打开您的.git文件夹。
- 不要把备份文件(.zip、.sql、.bak)放在可以从互联网访问的文件夹里。
- 把服务密钥(包括AI密钥)保存在服务器设置中,而不是网站文件夹内的文件里。同时在服务账户上设置用量上限,这样即使密钥泄露,账单也不会失控。
- 如果使用WordPress:限制登录尝试次数,为管理员账户开启两步验证,不用xmlrpc.php的话就把它关掉。
关于这些数据
我们只做观察。所有数据都来自自行访问digimasi.com的自动程序;我们从不扫描他人的网站,也不在这里显示IP地址。明显在攻击我们的地址会被举报给AbuseIPDB。完整的方法请见方法说明页面。
数据积累几周之后,我们会发布更完整的报告。