記録開始から17時間:ボットが当社サイトで探していたもの
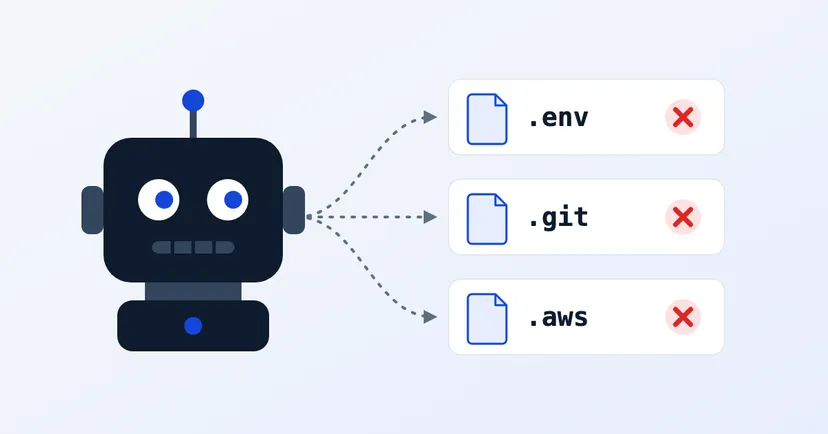
2026年10月12日から、当社はdigimasi.comであることを記録しています。このサイトに一度も存在したことのないファイルを探しに来るボットです。これは最初の17時間の記録です。データはまだ少ないため、統計ではなく最初の観察としてお読みください。
数字
- 9個のIPアドレスから58件のリクエスト。記録期間は10月12日18時38分から10月13日12時01分(ジャカルタ時間)です。
- これらのアドレスは7か国に登録されています。それはサーバーの所在地であり、背後にいる人の所在地とは限りません。
- 58件のうち46件は、たった2つのアドレスからでした。パターンは同じです。やって来て、1時間足らずで長いリストを試し終え、去っていきます。
成功したものは1件もありません。求められたファイルは当社サイトに存在しないため、すべて「見つかりません」のページが返されました。
探していたもの
- 秘密の設定ファイル(20件)。/.envと十数種類のバリエーション:/.env.backup, /.env.production, /.env.local, /.env.save。こうしたファイルには通常、データベースのパスワードや外部サービスの鍵が入っています。
- コード履歴のフォルダ(19件)。/.git/フォルダの中身です。このフォルダがサーバーに一緒にアップロードされていると、誰でもサイトのコード全体と変更履歴をダウンロードできてしまいます。
- WordPress(10件)。/wp-login.php、/xmlrpc.php、そしてあるプラグインのパス。当社サイトはWordPressを使っていません。ボットは気にしません。まず試し、結果は後で見るのです。
- クラウドとサーバーの鍵(3件)。/.aws/credentialsと/.docker/config.json。
- その他(6件)。ほかの設定ファイル、特定のフレームワークに特有のパス、PHPファイル。
注目点:AIサービスの鍵
特に目を引いたのは次の3件です:/.env.openai、/.env.anthropic、/.claude/settings.json。
つまり、データベースのパスワードやクラウドの鍵に加えて、AIサービスの鍵もボットの標的リストに入っているということです。理由は単純です。その鍵はすぐに使え、請求は鍵の持ち主に届くからです。
ご自身のサイトを確認する
これらはすべて、ご自身のサイトで5分あれば確認できます。
- ブラウザであなたのドメイン/.envを開きます。「見つかりません」と表示されるはずです。ファイルの中身が表示された場合は、すぐにそのファイルを公開フォルダから移し、中にあるパスワードと鍵をすべて変更してください。
- あなたのドメイン/.git/HEADを開きます。こちらも「見つかりません」のはずです。文字が表示されたら、.gitフォルダが誰にでも開ける状態です。
- バックアップファイル(.zip、.sql、.bak)を、インターネットから開けるフォルダに置かないでください。
- サービスの鍵は、AIの鍵も含めて、サイトのフォルダ内のファイルではなくサーバーの設定に保存します。鍵が漏れても請求が膨らまないよう、サービスのアカウントに利用上限も設定しておきましょう。
- WordPressをお使いの場合:ログイン試行回数を制限し、管理者アカウントの2段階認証を有効にし、使っていなければxmlrpc.phpを無効にします。
このデータについて
当社は観察するだけです。データはすべて、自らdigimasi.comにやって来たボットによるものです。他者のサイトをスキャンすることは決してなく、ここでIPアドレスを表示することもありません。明らかに攻撃を行っているアドレスはAbuseIPDBに報告します。詳しい方法は方法のページをご覧ください。
数週間分のデータが集まり次第、より詳しいレポートを公開します。