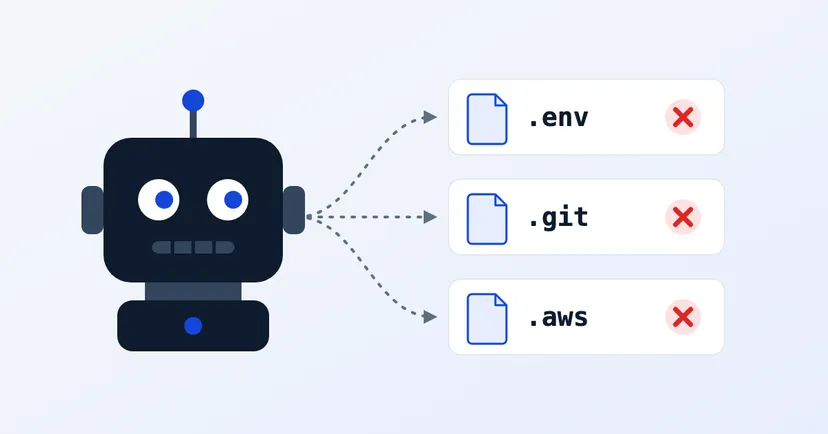
記録開始から17時間:ボットが当社サイトで探していたもの
記録を始めてわずか17時間で、digimasi.comにはボットから58件のリクエストが届きました。狙いは.env、.gitフォルダ、クラウドの鍵、そしてAIサービスの鍵。そのデータと、ご自身のサイトを確認する方法を紹介します。
記事を読む →インターネットにつながるシステムは、必ず試されます。問題は「されるかどうか」ではなく「いつか」です。
ペネトレーションテスト(ペンテスト)は、お客様の許可のもとで行う模擬攻撃です。目的はひとつ。先に穴を見つけ、悪用される前にふさぐお手伝いをすることです。
設定、ソフトウェアのバージョン、既知の脆弱性を確認する簡易診断。小規模な事業者に手頃な第一歩です。
OWASPの基準に沿った徹底的な手動テスト。認証、アクセス権限、業務ロジック、入力の処理まで確認します。
インターネットに公開されているサーバーとサービス:設定、セキュリティ更新、公開すべきでないサービス。
社内ネットワークの内側からテストし、侵入した攻撃者がどこまで進めるかを確認します。
何を、いつテストするか、どこまでが対象かを最初に取り決めます。
テストは、書面での承諾と明確なルールが整ってから始めます。許可のないシステムをテストすることは決してありません。
業務を妨げることなく、穴を見つけて実証します。
リスクの高い順に並べた検出事項を、再現方法と修正手順とともにお渡しします。
修正が済んだら、追加費用なしでもう一度テストします。
当社はセキュリティリサーチを公開しています。自社サイトへの実際の攻撃から、すでに公開されている脆弱性の要約まで。公開し、許可を得て進める。それが当社のやり方です。
料金は、システムの規模と複雑さによって変わるため、範囲が決まってからお見積りします。