記録4週目:ボットは減っても.env狙いは変わらず
著者 Aldo Febrian · 2026年11月12日 · 4分で読めます
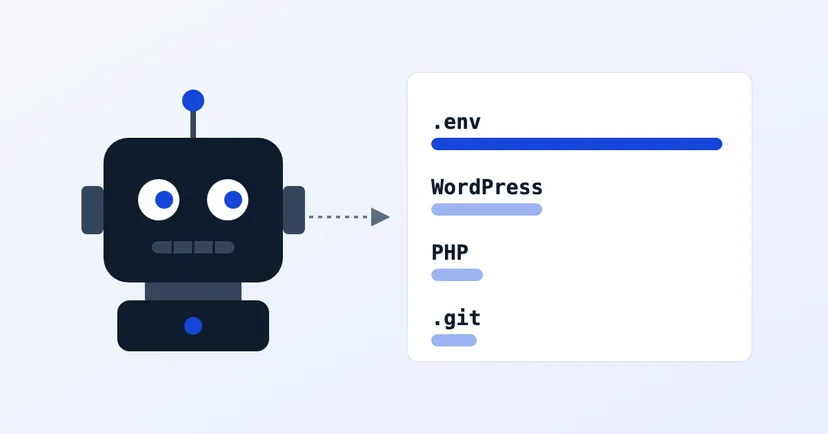
先週、digimasi.comのセンサーの3週目について書きました。リクエストが大きく伸び、WordPress狙いが.envにほぼ追いつきました。4週目、11月2日(月)から11月8日(日)までは、流れが逆になりました。ボットは減り、リクエストは3分の1減りました。それでも.envファイルを狙うリクエストはほとんど変わらず、今ではリクエストの半分がこれらのファイルを狙っています。
数字
- 11月2日0時(ジャカルタ時間)から11月8日の終わりまでに、121のIPアドレスから1,988件のリクエストを記録しました。
- これらのアドレスは21か国に登録されています。これはサーバーの所在地であり、操作している人の所在地とは限りません。
- 1アドレスあたりの平均は約16件で、先週とほぼ同じです。
- 今週はログインの推測が1件もありませんでした。センサーの運用を始めてから、ログインの推測がなかったのは今週が初めてです。
成功したものはありません。求められたファイルは当社のサイトにそもそも存在しないため、どのリクエストも「見つかりません」のページを受け取っただけです。
3週目との比較
- リクエストは約3分の1減少:2,976件から1,988件へ。IPアドレスは179から121へ、国は29から21へ減りました。
- .envはほぼ横ばい:986件から967件へ。ほかが減ったため、その割合は3分の1からほぼ半分(49%)に上がりました。
- WordPressは大きく減少:936件から369件へ、アドレスは100から62へ。先週は.envにほぼ並んでいましたが、今週はその半分未満です。
- PHP、.git、その他の設定ファイルも減少し、それぞれ約40~46%減りました。PHPは313件から171件、.gitは253件から152件、その他の設定は221件から120件です。
- バックアップファイルはむしろ少し増加:72件から86件へ、アドレスは7から9へ。
探していたもの
- 秘密の設定ファイル.env(967件、54アドレス)。リクエストの多かったパス上位10件のうち9件が.envの変種でした:/.env(70)、/.env.production(42)、/.env.backup(35)、/.env.bak(35)、/.env.development(34)、/.env.local(34)、/.env.old(33)、/.env.dev(30)、/.env.save(28)。/.env.developmentと/.env.devは今週、再び上位10件に入りました。
- WordPress(369件、62アドレス)。当社のサイトはWordPressを使っていません。
- PHPファイル(171件、24アドレス)。当社のサイトはPHPも使っていません。
- コード履歴フォルダ.git(152件、45アドレス)。/.git/configは引き続き、上位10件で唯一.env以外のパスです(55回、36アドレスから)。
- その他の設定ファイル(120件、22アドレス)。
- バックアップファイル(86件、9アドレス)。
- クラウドとサーバーの鍵(58件、19アドレス)、管理画面(52件)、フレームワーク特有のパス(13件)。
注目点:ボットは減り、狙いは絞られた
最初の3週間、ボットの数は増え続けていました。4週目に初めて減りました。最も減ったのはWordPressとPHPを試すボットです。.envを探すボットはほぼ同じ数のまま来ています。つまり、公開されてしまった.envファイルは、忙しい週でも静かな週でも主な標的であり続けています。
ネットワークにも変化がありました。今週最も多かったのはGoogle LLC(802件、31アドレス)で、次がTECHOFF SRV LIMITED(513件、6アドレス)です。このネットワークは前週、22アドレスから1,000件を送っていました。続いてTC DATACENTER(134件、8アドレス)、DigitalOcean(125件、34アドレス)です。ここでのネットワーク名はアドレス範囲の所有者で、たいていはサーバーやクラウドの事業者です。そこでサーバーを借りた人なら誰でも使えるため、その会社自体がリクエストを送ったという意味ではありません。
国別ではオランダが引き続き首位(668件、21アドレス)で、アメリカ(305)、ベルギー(215)、ポーランド(153)、オーストラリア(141、わずか3アドレス)、シンガポール(137)が続きます。オーストラリアは初めて上位10か国に入り、インドは1週目以来の上位入りです。
ご自身のサイトを確認する
ご自身のサイトで、5分ほどですべて確認できます:
- ブラウザでyourdomain.com/.envを開いてください。「見つかりません」と表示されるはずです。ファイルの中身が表示された場合は、すぐにそのファイルを公開フォルダから移し、中にあるパスワードと鍵をすべて変更してください。
- 変種も試してください:/.env.production、/.env.development、/.env.dev、/.env.backup、/.env.bak。今週、ボットは9種類の名前を試しました。
- yourdomain.com/.git/configを開いてください。これも「見つかりません」となるはずです。文字が表示された場合、.gitフォルダが誰でも開ける状態で、サイトのコード履歴も見えてしまいます。
- サイトのフォルダにバックアップファイル(.zip、.sql、.bak)が残っていないことを確認してください。
- もっと手早く確認するなら、公開された.envファイルと.gitフォルダについての解説や、/ja/tools/の無料ツールをご利用ください。
このデータについて
当社は観察するだけです。データはすべて、自らdigimasi.comにやって来たボットによるものです。他者のサイトをスキャンすることは決してなく、ここでIPアドレスを表示することもありません。明らかに攻撃を行っているアドレスはAbuseIPDBに報告します。詳しい方法は方法のページ、毎週の数字は週間記録のページをご覧ください。
データ:Digimasiセキュリティ研究、センサーの週間記録(https://doi.org/10.5281/zenodo.23655270)。
今後も記録を続け、週ごとの結果を比べていきます。