記録3週目:WordPress狙いが.envにほぼ並ぶ
著者 Aldo Febrian · 2026年11月2日 · 5分で読めます
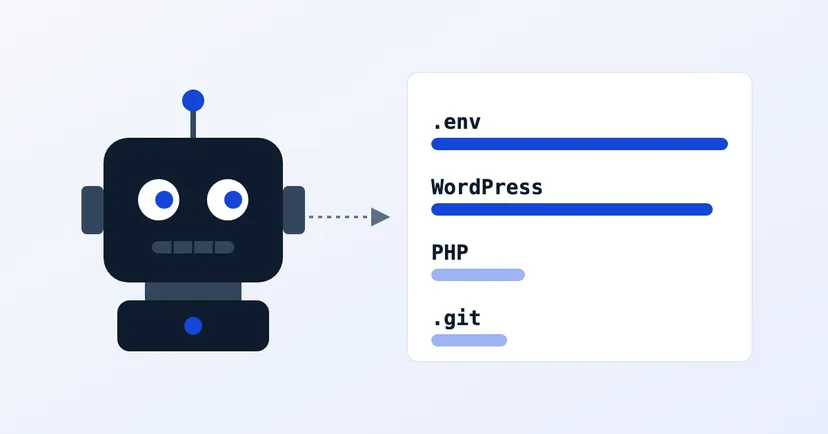
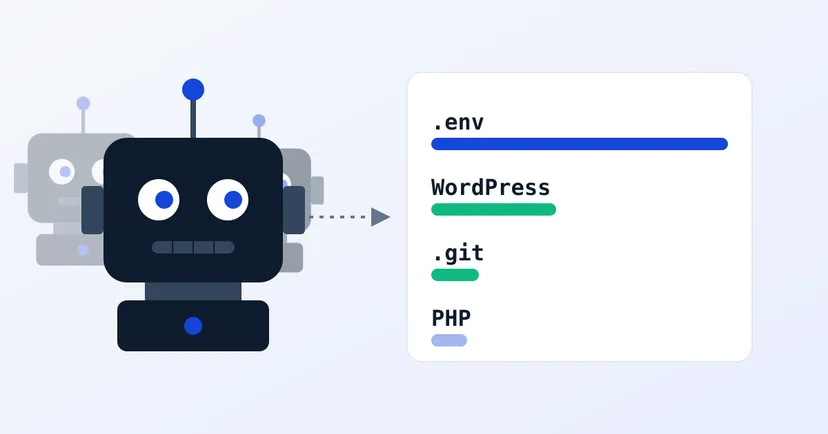
先週、digimasi.comのセンサーの2週目について書きました。ボットが増え、WordPress狙いは2倍になりました。今回、3週目の記録がそろいました。10月26日(月)から11月1日(日)までです。今回はボットが増えただけではありません。リクエスト数も大きく伸び、WordPress狙いが首位の.envにほぼ追いつきました。
数字
- 179個のIPアドレスから2,976件のリクエスト。記録期間は10月26日0時から11月1日の終わりまで(ジャカルタ時間)です。
- これらのアドレスは29か国に登録されています。それはサーバーの所在地であり、背後にいる人の所在地とは限りません。
- 1つのネットワークがリクエストの約3分の1を占めました:22のアドレスから1,000件です。
- 9件のリクエストには、推測したユーザー名やパスワードが含まれていました。送り先は、そもそも存在しないログインページです。
成功したものは1件もありません。求められたファイルは当社サイトに存在しないため、すべて「見つかりません」のページが返されました。
2週目との比較
- リクエストは約3分の2増加:1,809件から2,976件へ。IPアドレスは137個から179個に増えました。1アドレスあたりの平均は約13件から約17件に増えています。つまり今週は、ボットの数が増えただけでなく、より熱心にもなりました。
- WordPressはさらに増え、2倍以上に:395件から936件へ、アドレスは72個から100個へ。今や.env(986件)とほぼ同じです。
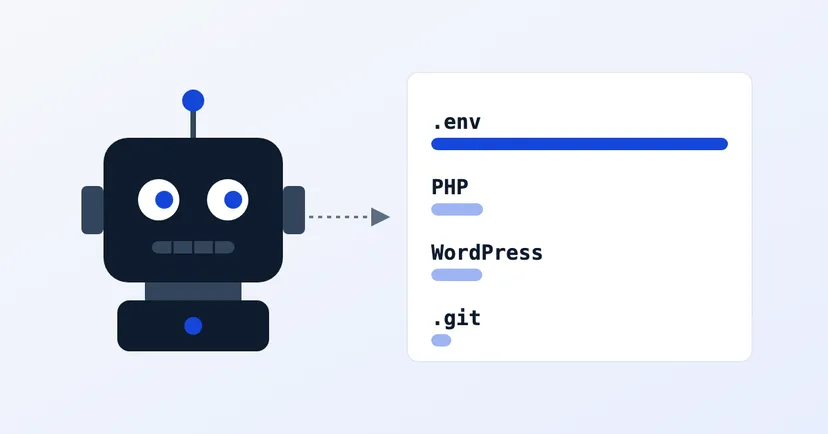
- .envは今も1位ですが、ほとんど増えていません:936件から986件へ。割合は約半分から3分の1に下がりました。探しに来たアドレスは50個から66個へと、なお増えています。
- PHPファイルはほぼ3倍に:112件から313件へ。/index.phpだけで54件ありましたが、アドレスはわずか5つでした。
- .gitフォルダも再び増加:150件から253件へ、アドレスは42個から63個へ。/.git/configは引き続き2番目に多く求められたパスです(83件、50アドレスから)。
探していたもの
- 秘密の設定ファイル.env(986件、66アドレス)。リクエストの多いパス上位10件のうち7件が.envのバリエーションです:/.env(89件)、/.env.local(51件)、/.env.backup(47件)、/.env.bak(45件)、/.env.production(41件)、/.env.save(38件)、/.env.old(35件)。
- WordPress(936件、100アドレス)。今週やって来たアドレスの半数以上がWordPressを試しました。当社サイトはWordPressを使っていません。
- PHPファイル(313件、36アドレス)。当社サイトはPHPも使っていません。
- コード履歴のフォルダ.git(253件、63アドレス)。
- その他の設定ファイル(221件、40アドレス)。
- クラウドとサーバーの鍵(96件、31アドレス)。/.aws/credentialsが初めて上位10件に入りました(24アドレスから35件)。このファイルにはAmazon Web Servicesアカウントのアクセスキーが入っています。
- バックアップファイル(72件、7アドレス)。
- 管理画面(56件)と特定のフレームワーク向けのパス(43件)。後者は先週のわずか1件から増えました。
注目点:1つのネットワークが拡大
2週目は分散していました。今週は再び1つのネットワークが目立ちました。TECHOFF SRV LIMITEDが22のアドレスから1,000件、全体の約3分の1を送っています。このネットワークは3週間ずっと増え続けています:1週目は56件、2週目は273件、今週は1,000件です。Google LLCは横ばい(30アドレスから628件)で、続いてTC DATACENTER(10アドレスから320件)、DigitalOcean(37アドレスから221件)、Cloudflare(14アドレスから140件)。LIGHT NODE LIMITEDの1つのアドレスは、単独で60件を送りました。ここでのネットワーク名はアドレスブロックの所有者で、たいていはサーバーやクラウドの事業者です。そこでサーバーを借りれば誰でも使えるため、その会社自身がリクエストを送ったという意味ではありません。
国の分布も変わりました。今やオランダが大きく引き離して1位(32アドレスから1,100件)で、アメリカ(399件)、ポーランド(327件)、フランス(206件)、シンガポール(151件)が続きます。1週目に950件を送っていたドイツは、今週はわずか104件でした。ブラジルとタイが初めて上位10か国に入りました。
ログインの推測について
ログインの推測は9件で、先週の16件から減りました。すべて、当社サイトに存在しないログインページに送られたものです。前の2週と同じく「admin」のようなありふれたユーザー名は含まれていなかったため、週間記録のユーザー名の一覧は今回も空です。
ご自身のサイトを確認する
これらはすべて、ご自身のサイトで5分あれば確認できます。
- ブラウザでyourdomain.com/.envを開きます。「見つかりません」と表示されるはずです。ファイルの中身が表示された場合は、すぐにファイルを公開フォルダの外へ移し、中に書かれたパスワードと鍵をすべて変更してください。
- バリエーションも試します:/.env.local、/.env.backup、/.env.bak、/.env.production。ボットはこれらの名前を毎日推測しています。
- yourdomain.com/.git/configを開きます。こちらも「見つかりません」になるはずです。テキストが表示されたら、誰でも.gitフォルダを開けてしまい、サイトのコード履歴も見られる状態です。
- yourdomain.com/.aws/credentialsを開きます。このファイルが開けると、誰でもあなたのクラウドアカウントを使えてしまいます。サイトのフォルダから削除し、AWSアカウントでそのキーを無効にして、新しいキーを作成してください。
- WordPressをお使いの場合:使っていなければxmlrpc.phpを無効にし、ログイン試行回数を制限し、プラグインを最新に保ち、管理者アカウントの2段階認証を有効にします。今週、当社サイトでは100の異なるアドレスがWordPressを試しました。当社はWordPressをまったく使っていないにもかかわらずです。
このデータについて
当社は観察するだけです。データはすべて、自らdigimasi.comにやって来たボットによるものです。他者のサイトをスキャンすることは決してなく、ここでIPアドレスを表示することもありません。明らかに攻撃を行っているアドレスはAbuseIPDBに報告します。詳しい方法は方法のページ、毎週の数字は週間記録のページをご覧ください。
データ:Digimasiセキュリティ研究、センサーの週間記録(https://doi.org/10.5281/zenodo.23655270)。
今後も記録を続け、週ごとの結果を比べていきます。