記録1週間:ボットのリクエストの3分の2は.envが狙い
著者 Aldo Febrian · 2026年10月19日 · 4分で読めます
先週、digimasi.comのセンサーの最初の17時間について書きました。このサイトに一度も存在したことのないファイルを探すボットからの、58件のリクエストです。今回、最初の丸1週間の記録がそろいました。センサーが記録を始めた10月12日の夕方から、10月18日の終わりまでです。データははるかに多くなり、傾向が見えてきました。
数字
- 91個のIPアドレスから1,744件のリクエスト。記録期間は10月12日18時38分から10月18日の終わりまで(ジャカルタ時間)です。
- これらのアドレスは29か国に登録されています。繰り返しになりますが、それはサーバーの所在地であり、背後にいる人の所在地とは限りません。
- リクエストのほぼ半分(846件)は、わずか3つのアドレスから来ていました。3つとも同じネットワークです。
- 16件のリクエストには、推測したユーザー名やパスワードが含まれていました。送り先は、そもそも存在しないログインページです。
成功したものは1件もありません。求められたファイルは当社サイトに存在しないため、すべて「見つかりません」のページが返されました。
最初の17時間との比較
この1週間の数字には、最初の17時間も含まれています。
- アドレスは9個から91個に、国は7か国から29か国に増えました。
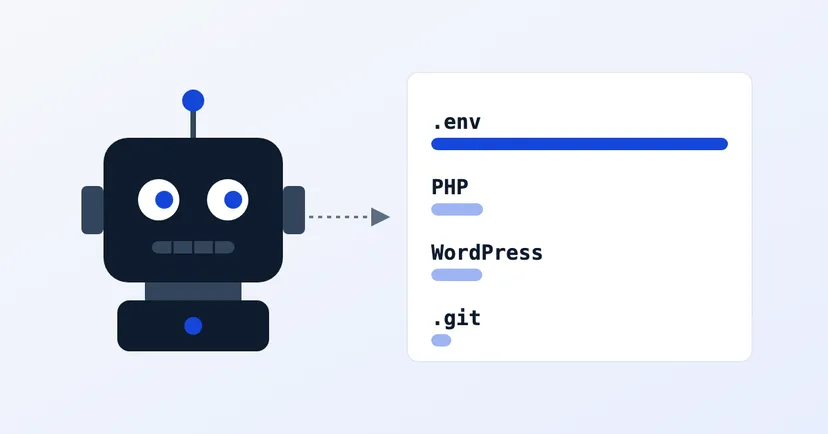
- .envはリクエストの3分の1から、ほぼ3分の2に増えました。当時は58件中20件、今回は1,744件中1,141件です。
- .gitフォルダは逆に減りました。3分の1(58件中19件)から約4%(76件)へ。しかも/.git/HEADへの29件は、わずか2つのアドレスからでした。
- クラウドとサーバーの鍵は3件から41件に増え、13のアドレスからでした。
つまり、最初の17時間では全体像は見えていませんでした。当時は.gitも.envと同じくらい重要に見えましたが、1週間たつと.envが大きく引き離しています。
探していたもの
- 秘密の設定ファイル.env(1,141件、39アドレス)。リクエストの多いパス上位10件のうち9件が.envのバリエーションです:/.env(86件)、/.env.local(42件)、/.env.backup(38件)、/.env.production(35件)、/.env.bak(34件)、続いて/.env.save、/.env.dev、/.env.old、/.env.staging。開発者がこのファイルのコピーや別バージョンに付けがちな名前を推測しています。
- PHPファイル(198件)。当社サイトはPHPを使っていません。
- WordPress(197件、50アドレス)。ログインページなどWordPressのパスです。当社サイトはWordPressも使っていません。
- コード履歴フォルダ.git(76件)。
- その他の設定ファイル(70件)。
- クラウドとサーバーの鍵(41件)。
- その他(21件)。特定のフレームワーク特有のパス(13件)と管理画面(8件)。
注目点:立ち寄るボットは多く、掘り下げるボットは少ない
WordPressを試したアドレスは50個で、どのカテゴリより多いものの、1アドレスあたり平均約4件です。.envはその逆で、39アドレスが1アドレスあたり平均30件近くリクエストしています。WordPressは多くのボットがざっと確認するだけ。.envは長いリストを持った少数のボットが徹底的に掘り下げています。
ネットワークにも同じ偏りがあります。リクエストの半分以上(950件)はドイツに登録されたサーバーからで、オランダ(144件)、アメリカ(119件)、ベルギー(112件)、ポーランド(105件)が続きます。最大のネットワークはVirtualine Technologies(3アドレスから846件)、次いでGoogle LLC(14アドレスから338件)、TC DATACENTER(133件)、DigitalOcean(17アドレスから64件)でした。ネットワーク名はアドレス範囲の所有者で、たいていはサーバーやクラウドの事業者です。そこでサーバーを借りた人なら誰でも使えるため、その会社自身がリクエストを送ったという意味ではありません。
ご自身のサイトを確認する
どれも、ご自身のサイトで5分あれば確認できます。
- ブラウザでyourdomain.com/.envを開きます。「見つかりません」と表示されるはずです。ファイルの中身が表示された場合は、すぐにファイルを公開フォルダの外へ移し、中にあるパスワードと鍵をすべて変更してください。
- バリエーションも試してください:/.env.local、/.env.backup、/.env.production、/.env.bak。ボットはすべて試します。消し忘れたコピーは元のファイルと同じくらい危険です。
- yourdomain.com/.git/HEADを開きます。こちらも「見つかりません」になるはずです。テキストが表示されたら、誰でも.gitフォルダを開けてしまう状態です。
- クラウドやサービスの鍵は、サイトのフォルダ内のファイルではなく、サーバーの設定に保存します。鍵が漏れても請求が膨らまないよう、サービスのアカウントに利用上限も設定しておきましょう。
- WordPressをお使いの場合:ログイン試行回数を制限し、管理者アカウントの2段階認証を有効にし、使っていなければxmlrpc.phpを無効にします。今週、当社サイトでは50の異なるアドレスがWordPressを試しました。当社はWordPressをまったく使っていないにもかかわらずです。
このデータについて
当社は観察するだけです。データはすべて、自らdigimasi.comにやって来たボットによるものです。他者のサイトをスキャンすることは決してなく、ここでIPアドレスを表示することもありません。明らかに攻撃を行っているアドレスはAbuseIPDBに報告します。詳しい方法は方法のページ、毎週の数字は週間記録のページをご覧ください。
データ:Digimasiセキュリティ研究、センサーの週間記録(https://doi.org/10.5281/zenodo.23466873)。
今後も記録を続け、週ごとの結果を比べていきます。