Minggu lalu kami menulis soal 17 jam pertama sensor di digimasi.com: 58 permintaan dari bot yang mencari file yang tidak pernah ada di website ini. Sekarang satu minggu penuh sudah terkumpul, dari 12 Oktober sore, saat sensor mulai mencatat, sampai akhir 18 Oktober. Datanya jauh lebih banyak, dan polanya mulai kelihatan.
Angkanya
- 1.744 permintaan dari 91 alamat IP, tercatat dari 12 Oktober pukul 18.38 WIB sampai akhir 18 Oktober.
- Alamat-alamat itu terdaftar di 29 negara. Sekali lagi, itu lokasi servernya, belum tentu lokasi orangnya.
- Hampir separuh permintaan (846) datang dari 3 alamat saja, semuanya di jaringan yang sama.
- 16 permintaan membawa tebakan username atau kata sandi, dikirim ke halaman login yang sebenarnya tidak ada.
Tidak ada yang berhasil. File yang mereka minta memang tidak ada di website kami, jadi semuanya cuma dapat halaman "tidak ditemukan".
Dibanding 17 jam pertama
Angka seminggu ini sudah termasuk 17 jam pertama itu.
- Alamat IP naik dari 9 jadi 91, negara dari 7 jadi 29.
- File .env naik dari sepertiga jadi hampir dua pertiga permintaan: dulu 20 dari 58, sekarang 1.141 dari 1.744.
- Folder .git justru turun: dari sepertiga (19 dari 58) jadi sekitar 4% (76). Itu pun 29 permintaan ke /.git/HEAD datang dari 2 alamat saja.
- Kunci cloud dan server naik dari 3 jadi 41 permintaan, dari 13 alamat.
Jadi 17 jam pertama ternyata belum menggambarkan semuanya. Waktu itu .git kelihatan sama pentingnya dengan .env. Setelah seminggu, .env jauh di depan.
Apa yang mereka cari
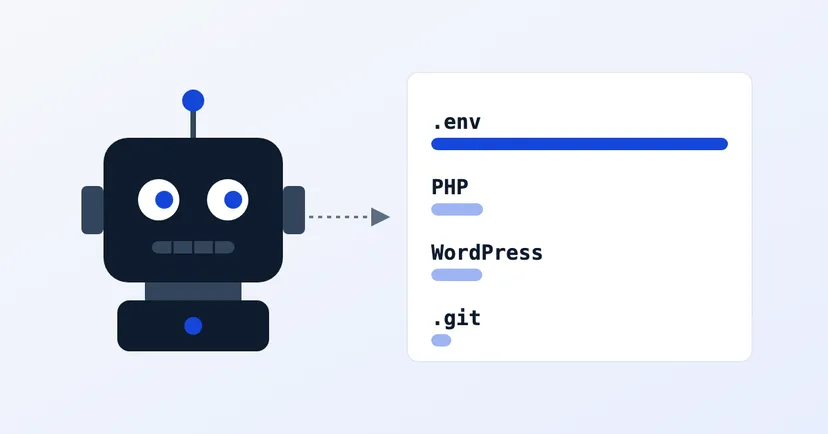
- File konfigurasi rahasia .env (1.141 permintaan, 39 alamat). Sembilan dari sepuluh alamat yang paling sering diminta adalah variasi .env: /.env (86), /.env.local (42), /.env.backup (38), /.env.production (35), /.env.bak (34), lalu /.env.save, /.env.dev, /.env.old, dan /.env.staging. Bot menebak nama yang biasa dipakai developer untuk salinan atau versi lain dari file itu.
- File PHP (198 permintaan). Padahal website kami tidak pakai PHP.
- WordPress (197 permintaan, 50 alamat). Halaman login dan jalur WordPress lainnya. Website kami juga tidak pakai WordPress.
- Folder riwayat kode .git (76 permintaan).
- File konfigurasi lain (70 permintaan).
- Kunci cloud dan server (41 permintaan).
- Lainnya (21 permintaan). Jalur khas beberapa framework (13) dan panel admin (8).
Yang menarik: banyak yang mampir, sedikit yang menggali
WordPress dicoba oleh 50 alamat, paling banyak dibanding kategori lain, tapi rata-rata cuma sekitar 4 permintaan per alamat. .env kebalikannya: 39 alamat, tapi rata-rata hampir 30 permintaan per alamat. WordPress dicek sekilas oleh banyak bot. .env digali dalam-dalam oleh sedikit bot yang membawa daftar panjang.
Jaringannya juga terpusat. Lebih dari separuh permintaan (950) datang dari server yang terdaftar di Jerman, disusul Belanda (144), Amerika Serikat (119), Belgia (112), dan Polandia (105). Jaringan terbesar adalah Virtualine Technologies (846 permintaan dari 3 alamat), lalu Google LLC (338 dari 14 alamat), TC DATACENTER (133), dan DigitalOcean (64 dari 17 alamat). Nama jaringan di sini adalah pemilik blok alamatnya, biasanya penyedia server atau cloud. Siapa pun yang menyewa server di sana bisa memakainya, jadi bukan berarti perusahaan itu sendiri yang mengirim permintaannya.
Cek website Anda sendiri
Semuanya bisa Anda cek sendiri dalam lima menit, di website milik Anda:
- Buka namadomainanda.com/.env di browser. Seharusnya muncul "tidak ditemukan". Kalau yang muncul malah isi filenya, segera pindahkan file itu dari folder publik, lalu ganti semua kata sandi dan kunci yang ada di dalamnya.
- Coba juga variasinya: /.env.local, /.env.backup, /.env.production, /.env.bak. Bot mencoba semuanya, dan salinan yang lupa dihapus sama bahayanya dengan file aslinya.
- Buka namadomainanda.com/.git/HEAD. Seharusnya juga "tidak ditemukan". Kalau muncul teks, berarti folder .git Anda bisa dibuka siapa saja.
- Simpan kunci cloud dan kunci layanan di pengaturan server, bukan di file dalam folder website. Pasang juga batas pemakaian di akun layanannya, supaya tagihan tidak membengkak kalau kuncinya bocor.
- Kalau pakai WordPress: batasi percobaan login, aktifkan verifikasi dua langkah untuk akun admin, dan matikan xmlrpc.php kalau memang tidak dipakai. Minggu ini 50 alamat berbeda mencoba WordPress di website kami, padahal kami tidak pakai WordPress sama sekali.
Catatan soal data ini
Kami hanya mengamati. Semua data berasal dari bot yang datang sendiri ke digimasi.com; kami tidak pernah memindai website orang lain, dan alamat IP tidak kami tampilkan di sini. Alamat yang jelas-jelas menyerang kami laporkan ke AbuseIPDB. Cara kerja lengkapnya ada di halaman metodologi, dan angka tiap minggunya ada di halaman catatan mingguan.
Data: Riset keamanan Digimasi, catatan mingguan sensor (https://doi.org/10.5281/zenodo.23466873).
Kami akan terus mencatat dan membandingkan hasilnya dari minggu ke minggu.