记录第三周:WordPress几乎追上.env
作者 Aldo Febrian · 2026年11月2日 · 5 分钟阅读
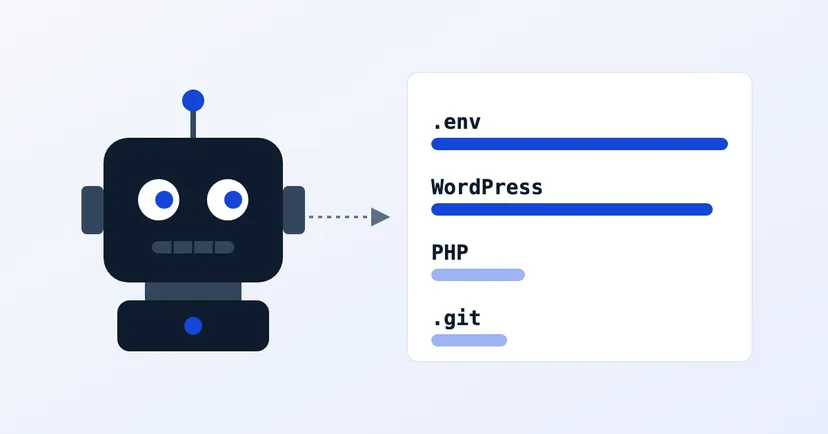
上周我们写了digimasi.com上传感器的第二周:自动程序更多,WordPress请求翻倍。现在第三周也已记录完毕,从10月26日(周一)到11月1日(周日)。这一次不只是自动程序变多了,请求次数也大幅上升,WordPress几乎追上了排在第一的.env。
数字
- 来自179个IP地址的2,976次请求,记录时间为10月26日0:00至11月1日结束(雅加达时间)。
- 这些地址登记在29个国家。那是服务器所在地,不一定是背后的人所在地。
- 一个网络发出了约三分之一的请求:来自22个地址的1,000次请求。
- 有9次请求带着猜测的用户名或密码,发往根本不存在的登录页面。
没有一次成功。它们要的文件在我们网站上并不存在,所以每次请求得到的都是“未找到”页面。
与第二周相比
- 请求增加了约三分之二:从1,809次增加到2,976次。IP地址从137个增加到179个。平均每个地址发出约17次请求,高于上周的约13次。所以本周的自动程序不但更多,也更勤快。
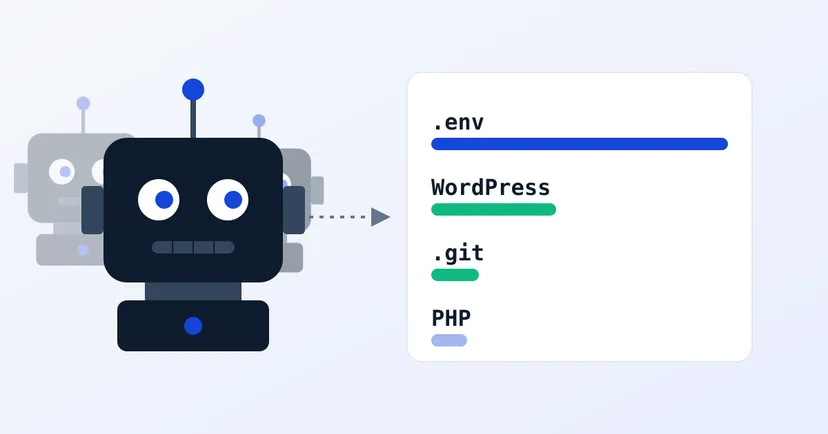
- WordPress再次上升,增加了一倍多:从395次增加到936次,地址从72个增加到100个。现在几乎与.env(986次)持平。
- .env仍居第一,但几乎没有增加:从936次到986次。占比从约一半降到三分之一。寻找它的地址仍在增加,从50个增加到66个。
- PHP文件几乎增加到三倍:从112次增加到313次。仅/index.php就被请求了54次,但只来自5个地址。
- .git文件夹再次上升:从150次增加到253次,地址从42个增加到63个。/.git/config仍是请求第二多的路径(83次,来自50个地址)。
它们在找什么
- 机密配置文件.env(986次请求,66个地址)。请求最多的十个路径中有七个是.env的变体:/.env(89次)、/.env.local(51次)、/.env.backup(47次)、/.env.bak(45次)、/.env.production(41次)、/.env.save(38次)和/.env.old(35次)。
- WordPress(936次请求,100个地址)。本周来访的地址中,超过一半尝试了WordPress。我们的网站并不使用WordPress。
- PHP文件(313次请求,36个地址)。我们的网站也不使用PHP。
- 代码历史文件夹.git(253次请求,63个地址)。
- 其他配置文件(221次请求,40个地址)。
- 云端和服务器密钥(96次请求,31个地址)。/.aws/credentials首次进入前十(来自24个地址的35次请求)。这个文件存放的是Amazon Web Services账户的访问密钥。
- 备份文件(72次请求,7个地址)。
- 管理后台(56次请求)和某些框架特有的路径(43次请求)。后者上周只有1次。
值得注意:一个网络越来越大
第二周的来源比较分散。本周又有一个网络格外突出:TECHOFF SRV LIMITED用22个地址发出了1,000次请求,约占总数的三分之一。三周以来,这个网络一直在上升:第一周56次,第二周273次,本周1,000次。Google LLC保持稳定(30个地址,628次),其后是TC DATACENTER(10个地址,320次)、DigitalOcean(37个地址,221次)和Cloudflare(14个地址,140次)。LIGHT NODE LIMITED的一个地址独自发出了60次请求。这里的网络名称是地址段的所有者,通常是服务器或云服务商。任何在那里租用服务器的人都可以使用这些地址,所以并不代表是该公司本身发出的请求。
国家分布也有变化。荷兰现在遥遥领先(1,100次,来自32个地址),其后是美国(399次)、波兰(327次)、法国(206次)和新加坡(151次)。德国在第一周发出了950次请求,本周只有104次。巴西和泰国首次进入前十。
关于登录猜测
本周有9次登录猜测,少于上周的16次。它们全都发往我们网站上不存在的登录页面。和前两周一样,其中没有“admin”这类常见的用户名,所以每周记录里的用户名列表仍然是空的。
检查您自己的网站
这些您都可以在五分钟内,在自己的网站上亲自检查:
- 在浏览器中打开yourdomain.com/.env。应该显示“未找到”。如果显示的是文件内容,请立即把文件移出公开文件夹,然后更换其中所有的密码和密钥。
- 也试试它的变体:/.env.local、/.env.backup、/.env.bak、/.env.production。自动程序每天都在猜这些名字。
- 打开yourdomain.com/.git/config。这也应该是“未找到”。如果出现文字,说明任何人都能打开您的.git文件夹,网站的代码历史也随之暴露。
- 打开yourdomain.com/.aws/credentials。如果这个文件能被打开,任何人都可以使用您的云账户。请把它从网站文件夹中删除,然后在AWS账户里停用这个密钥并创建新的密钥。
- 如果使用WordPress:不用xmlrpc.php的话就把它关掉,限制登录尝试次数,及时更新插件,并为管理员账户开启两步验证。本周有100个不同的地址在我们网站上尝试WordPress,而我们根本没有用它。
关于这些数据
我们只做观察。所有数据都来自自行访问digimasi.com的自动程序;我们从不扫描他人的网站,也不在这里显示IP地址。明显在攻击我们的地址会被举报给AbuseIPDB。完整的方法请见方法说明页面,每周的数字请见每周记录页面。
数据:Digimasi安全研究,传感器每周记录(https://doi.org/10.5281/zenodo.23655270)。
我们会继续记录,并逐周比较结果。