记录第二周:自动程序更多,WordPress请求翻倍
作者 Aldo Febrian · 2026年10月26日 · 5 分钟阅读
上周我们写了digimasi.com上传感器的第一周:来自自动程序的1,744次请求,其中三分之二在找.env文件。现在第二周也已记录完毕,从10月19日(周一)到10月25日(周日)。请求次数几乎一样,但来的自动程序多了很多,它们要找的东西也开始变化。
数字
- 来自137个IP地址的1,809次请求,记录时间为10月19日0:00至10月25日结束(雅加达时间)。
- 这些地址登记在30个国家。那是服务器所在地,不一定是背后的人所在地。
- 最大的网络发出了约三分之一的请求(612次),但来自28个不同的地址。上周,将近一半的请求只来自3个地址。
- 有16次请求带着猜测的用户名或密码,发往根本不存在的登录页面。
没有一次成功。它们要的文件在我们网站上并不存在,所以每次请求得到的都是“未找到”页面。
与第一周相比
- 请求次数几乎相同,地址却多了一半:请求从1,744次变为1,809次,但IP地址从91个增加到137个。平均每个地址发出约13次请求,低于上周的约19次。
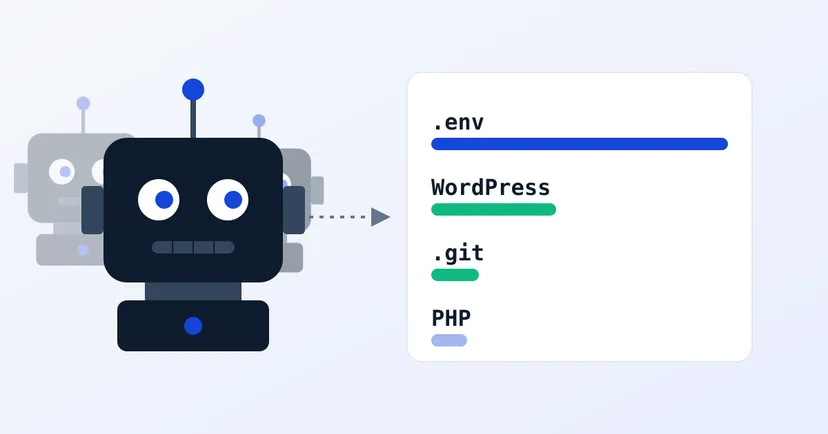
- .env仍居第一,但占比下降:从1,141次(将近三分之二)降到936次,约占一半。寻找它的地址反而增加了,从39个增加到50个。
- WordPress翻了一倍:从197次增加到395次,地址从50个增加到72个。
- .git文件夹也翻了一倍:从76次增加到150次,地址从20个增加到42个。/.git/config现在是请求第二多的路径(52次,来自34个地址)。
- PHP文件减少:从198次降到112次。
所以这一周不是自动程序更勤快了,而是数量更多了。来访的地址更多,每个地址发出的请求更少。
它们在找什么
- 机密配置文件.env(936次请求,50个地址)。请求最多的十个路径中有八个是.env的变体:/.env(62次)、/.env.local(34次)、/.env.backup(30次)、/.env.production(28次)、/.env.development(26次)、/.env.old(26次)、/.env.example(25次)和/.env.save(24次)。自动程序在猜开发者给这个文件的副本或其他版本起的名字。
- WordPress(395次请求,72个地址)。其中包括/xmlrpc.php(来自21个地址的28次请求),这是常被用来猜密码的入口。我们的网站并不使用WordPress。
- 代码历史文件夹.git(150次请求,42个地址)。
- PHP文件(112次请求)。我们的网站也不使用PHP。
- 其他配置文件(100次请求)。
- 云端和服务器密钥(55次请求,20个地址)。
- 备份文件(36次请求,6个地址)。这一类别本周首次出现:猜测压缩包和数据库导出文件的名字。
- 管理后台(24次请求)和某些框架特有的路径(1次)。
值得注意:更加分散
上周,一个网络(Virtualine Technologies)只用3个地址就发出了846次请求,将近总数的一半。本周这个网络降到325次,来自5个地址。现在排第一的是Google LLC:612次请求,但来自28个地址。其后是TECHOFF SRV LIMITED(11个地址,273次)、TC DATACENTER(8个地址,185次)和DigitalOcean(24个地址,77次)。这里的网络名称是地址段的所有者,通常是服务器或云服务商。任何在那里租用服务器的人都可以使用这些地址,所以并不代表是该公司本身发出的请求。
国家分布也更平均。德国仍然排第一(376次),但远低于上周的950次。荷兰(347次)、美国(270次,来自30个地址)、比利时(238次)和波兰(185次)紧随其后,意大利(100次)和日本(59次)也进入了前十。
关于登录猜测
本周有16次登录猜测,与上周相同,但这两个数字不能直接比较。从本周起,我们不再把WordPress的pingback算作登录猜测,因为它们携带的是网址,而不是用户名和密码。所以本周的16次都是真正的登录尝试。和上周一样,其中没有“admin”这类常见的用户名,所以每周记录里的用户名列表仍然是空的。
检查您自己的网站
这些您都可以在五分钟内,在自己的网站上亲自检查:
- 在浏览器中打开yourdomain.com/.env。应该显示“未找到”。如果显示的是文件内容,请立即把文件移出公开文件夹,然后更换其中所有的密码和密钥。
- 也试试它的变体:/.env.local、/.env.backup、/.env.production、/.env.example。就连示例文件有时也含有真实的密钥。
- 打开yourdomain.com/.git/config。这也应该是“未找到”。如果出现文字,说明任何人都能打开您的.git文件夹,网站的代码历史也随之暴露。
- 不要把备份文件(.zip、.sql、.tar.gz)放在网站文件夹里。请把它们存放在无法从互联网访问的地方。
- 如果使用WordPress:不用xmlrpc.php的话就把它关掉,限制登录尝试次数,并为管理员账户开启两步验证。本周有72个不同的地址在我们网站上尝试WordPress,而我们根本没有用它。
关于这些数据
我们只做观察。所有数据都来自自行访问digimasi.com的自动程序;我们从不扫描他人的网站,也不在这里显示IP地址。明显在攻击我们的地址会被举报给AbuseIPDB。完整的方法请见方法说明页面,每周的数字请见每周记录页面。
数据:Digimasi安全研究,传感器每周记录(https://doi.org/10.5281/zenodo.23655270)。
我们会继续记录,并逐周比较结果。