Seminggu mencatat bot: dua pertiga mengincar file .env
Di minggu pertama sensor, bot mengirim 1.744 permintaan ke digimasi.com dari 91 alamat, dua pertiganya mencari file .env. Ini datanya dan yang perlu dicek.
Baca artikel →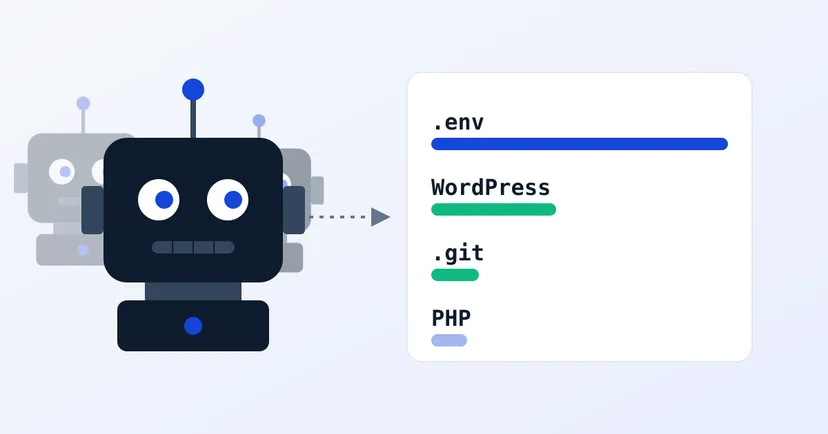
Minggu lalu kami menulis soal minggu pertama sensor di digimasi.com: 1.744 permintaan dari bot, dua pertiganya mencari file .env. Sekarang minggu kedua sudah lengkap, dari Senin 19 sampai Minggu 25 Oktober. Jumlah permintaannya hampir sama, tapi yang datang jauh lebih banyak, dan yang mereka cari mulai bergeser.
Tidak ada yang berhasil. File yang mereka minta memang tidak ada di website kami, jadi semuanya cuma dapat halaman "tidak ditemukan".
Jadi minggu ini bukan soal bot yang lebih rajin, tapi bot yang lebih banyak. Lebih banyak alamat yang mampir, masing-masing mengirim lebih sedikit.
Minggu lalu, satu jaringan (Virtualine Technologies) mengirim 846 permintaan dari 3 alamat saja, hampir separuh dari semuanya. Minggu ini jaringan itu turun jadi 325 permintaan dari 5 alamat. Posisi pertama sekarang Google LLC: 612 permintaan, tapi dari 28 alamat. Lalu TECHOFF SRV LIMITED (273 dari 11 alamat), TC DATACENTER (185 dari 8 alamat), dan DigitalOcean (77 dari 24 alamat). Nama jaringan di sini adalah pemilik blok alamatnya, biasanya penyedia server atau cloud. Siapa pun yang menyewa server di sana bisa memakainya, jadi bukan berarti perusahaan itu sendiri yang mengirim permintaannya.
Negaranya juga lebih merata. Jerman masih di atas (376 permintaan), tapi jauh dari 950 minggu lalu. Belanda (347), Amerika Serikat (270, dari 30 alamat), Belgia (238), dan Polandia (185) menyusul, dan Italia (100) serta Jepang (59) masuk daftar sepuluh besar.
Ada 16 tebakan login, sama dengan minggu lalu, tapi angkanya tidak bisa dibandingkan langsung. Mulai minggu ini kami tidak lagi menghitung pingback WordPress sebagai tebakan login, karena isinya alamat web, bukan username dan kata sandi. Jadi 16 minggu ini semuanya benar-benar percobaan login. Seperti minggu lalu, tidak ada username pasaran seperti "admin" di antaranya, jadi daftar username di catatan mingguan tetap kosong.
Semuanya bisa Anda cek sendiri dalam lima menit, di website milik Anda:
Kami hanya mengamati. Semua data berasal dari bot yang datang sendiri ke digimasi.com; kami tidak pernah memindai website orang lain, dan alamat IP tidak kami tampilkan di sini. Alamat yang jelas-jelas menyerang kami laporkan ke AbuseIPDB. Cara kerja lengkapnya ada di halaman metodologi, dan angka tiap minggunya ada di halaman catatan mingguan.
Data: Riset keamanan Digimasi, catatan mingguan sensor (https://doi.org/10.5281/zenodo.23655270).
Kami akan terus mencatat dan membandingkan hasilnya dari minggu ke minggu.
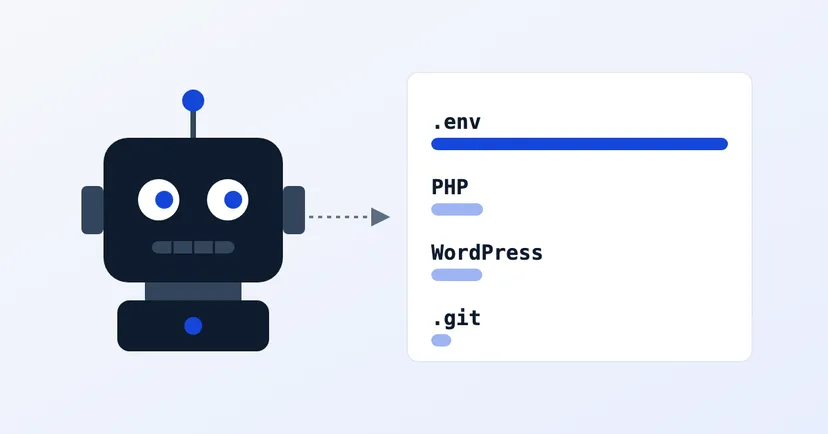
Di minggu pertama sensor, bot mengirim 1.744 permintaan ke digimasi.com dari 91 alamat, dua pertiganya mencari file .env. Ini datanya dan yang perlu dicek.
Baca artikel →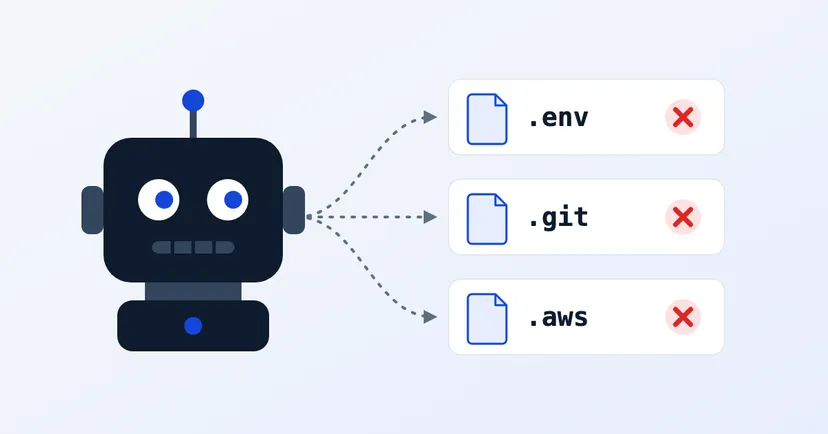
Dalam 17 jam pertama, bot mengirim 58 permintaan ke digimasi.com untuk mencari .env, folder .git, kunci cloud, dan kunci AI. Ini datanya dan cara ceknya.
Baca artikel →