記録2週目:ボットが増え、WordPress狙いは2倍に
著者 Aldo Febrian · 2026年10月26日 · 5分で読めます
先週、digimasi.comのセンサーの最初の1週間について書きました。ボットからの1,744件のリクエストのうち、3分の2が.envファイルを探していました。今回、2週目の記録がそろいました。10月19日(月)から10月25日(日)までです。リクエスト数はほぼ同じですが、やって来たボットははるかに多く、探しているものにも変化が出始めています。
数字
- 137個のIPアドレスから1,809件のリクエスト。記録期間は10月19日0時から10月25日の終わりまで(ジャカルタ時間)です。
- これらのアドレスは30か国に登録されています。それはサーバーの所在地であり、背後にいる人の所在地とは限りません。
- 最大のネットワークがリクエストの約3分の1(612件)を占めましたが、28の異なるアドレスからでした。先週は、リクエストのほぼ半分がわずか3つのアドレスから来ていました。
- 16件のリクエストには、推測したユーザー名やパスワードが含まれていました。送り先は、そもそも存在しないログインページです。
成功したものは1件もありません。求められたファイルは当社サイトに存在しないため、すべて「見つかりません」のページが返されました。
最初の1週間との比較
- リクエスト数はほぼ同じで、アドレスは1.5倍に:リクエストは1,744件から1,809件ですが、IPアドレスは91個から137個に増えました。1アドレスあたりの平均は約19件から約13件に減っています。
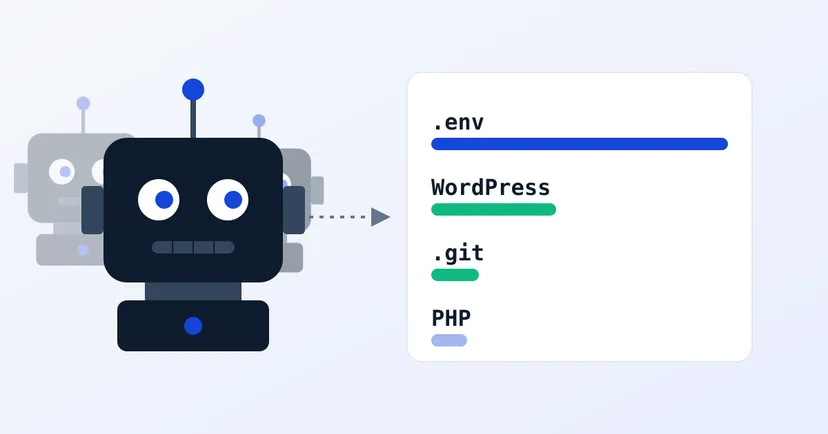
- .envは今も1位ですが、割合は下がりました:1,141件(ほぼ3分の2)から936件、約半分です。探しに来たアドレスはむしろ39個から50個に増えました。
- WordPressは2倍に:197件から395件へ、アドレスは50個から72個へ。
- .gitフォルダも2倍に:76件から150件へ、アドレスは20個から42個へ。/.git/configは今や2番目に多く求められたパスです(52件、34アドレスから)。
- PHPファイルは減少:198件から112件へ。
つまり今週は、ボットが熱心になったのではなく、数が増えたということです。立ち寄るアドレスが増え、1つあたりのリクエストは減りました。
探していたもの
- 秘密の設定ファイル.env(936件、50アドレス)。リクエストの多いパス上位10件のうち8件が.envのバリエーションです:/.env(62件)、/.env.local(34件)、/.env.backup(30件)、/.env.production(28件)、/.env.development(26件)、/.env.old(26件)、/.env.example(25件)、/.env.save(24件)。開発者がこのファイルのコピーや別バージョンに付けがちな名前を推測しています。
- WordPress(395件、72アドレス)。パスワードの推測によく使われる入口、/xmlrpc.php(21アドレスから28件)も含まれます。当社サイトはWordPressを使っていません。
- コード履歴のフォルダ.git(150件、42アドレス)。
- PHPファイル(112件)。当社サイトはPHPも使っていません。
- その他の設定ファイル(100件)。
- クラウドとサーバーの鍵(55件、20アドレス)。
- バックアップファイル(36件、6アドレス)。今週初めて現れたカテゴリーで、アーカイブやデータベースのダンプのファイル名を推測するものです。
- 管理画面(24件)と、特定のフレームワーク向けのパス(1件)。
注目点:より分散した
先週は、1つのネットワーク(Virtualine Technologies)がわずか3つのアドレスから846件、全体のほぼ半分を送っていました。今週そのネットワークは5つのアドレスから325件に減りました。1位は今やGoogle LLCで、612件ですが、28のアドレスからです。続いてTECHOFF SRV LIMITED(11アドレスから273件)、TC DATACENTER(8アドレスから185件)、DigitalOcean(24アドレスから77件)。ここでのネットワーク名はアドレスブロックの所有者で、たいていはサーバーやクラウドの事業者です。そこでサーバーを借りれば誰でも使えるため、その会社自身がリクエストを送ったという意味ではありません。
国の分布もより均等になりました。ドイツは今も1位(376件)ですが、先週の950件を大きく下回っています。オランダ(347件)、アメリカ(270件、30アドレスから)、ベルギー(238件)、ポーランド(185件)が続き、イタリア(100件)と日本(59件)が上位10か国に入りました。
ログインの推測について
ログインの推測は16件で、先週と同じですが、この2つの数字は直接比べられません。今週から、WordPressのピンバックはログインの推測として数えていません。中身がユーザー名とパスワードではなく、Webアドレスだからです。つまり今週の16件は、すべて本物のログインの試みです。先週と同じく「admin」のようなありふれたユーザー名は含まれていなかったため、週間記録のユーザー名の一覧は今回も空です。
ご自身のサイトを確認する
これらはすべて、ご自身のサイトで5分あれば確認できます。
- ブラウザでyourdomain.com/.envを開きます。「見つかりません」と表示されるはずです。ファイルの中身が表示された場合は、すぐにファイルを公開フォルダの外へ移し、中に書かれたパスワードと鍵をすべて変更してください。
- バリエーションも試します:/.env.local、/.env.backup、/.env.production、/.env.example。サンプルファイルにも本物の鍵が入っていることがあります。
- yourdomain.com/.git/configを開きます。こちらも「見つかりません」になるはずです。テキストが表示されたら、誰でも.gitフォルダを開けてしまい、サイトのコード履歴も見られる状態です。
- バックアップファイル(.zip、.sql、.tar.gz)をサイトのフォルダに置かないでください。インターネットから開けない場所に保存しましょう。
- WordPressをお使いの場合:使っていなければxmlrpc.phpを無効にし、ログイン試行回数を制限し、管理者アカウントの2段階認証を有効にします。今週、当社サイトでは72の異なるアドレスがWordPressを試しました。当社はWordPressをまったく使っていないにもかかわらずです。
このデータについて
当社は観察するだけです。データはすべて、自らdigimasi.comにやって来たボットによるものです。他者のサイトをスキャンすることは決してなく、ここでIPアドレスを表示することもありません。明らかに攻撃を行っているアドレスはAbuseIPDBに報告します。詳しい方法は方法のページ、毎週の数字は週間記録のページをご覧ください。
データ:Digimasiセキュリティ研究、センサーの週間記録(https://doi.org/10.5281/zenodo.23655270)。
今後も記録を続け、週ごとの結果を比べていきます。