Minggu kedua: lebih banyak bot, WordPress naik dua kali
Di minggu kedua, 137 alamat bot mengirim 1.809 permintaan ke digimasi.com. WordPress dan folder .git naik dua kali lipat. Ini datanya dan yang perlu dicek.
Baca artikel →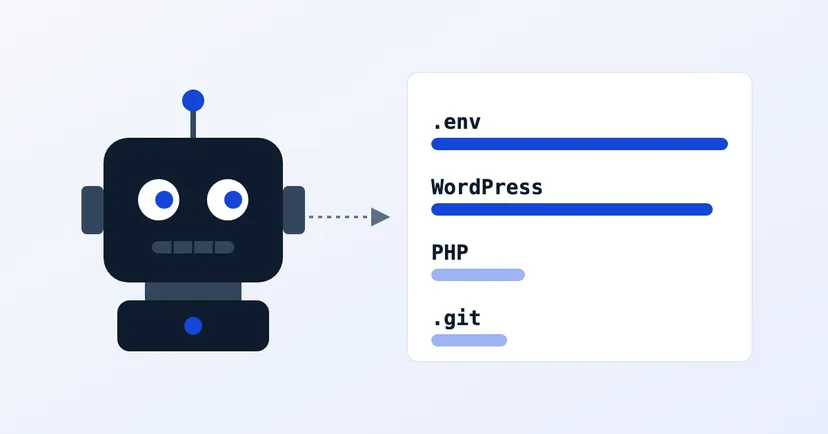
Minggu lalu kami menulis soal minggu kedua sensor di digimasi.com: lebih banyak bot, dan WordPress naik dua kali. Sekarang minggu ketiga sudah lengkap, dari Senin 26 Oktober sampai Minggu 1 November. Kali ini bukan cuma botnya yang bertambah. Permintaannya juga naik tajam, dan WordPress hampir menyusul .env di posisi teratas.
Tidak ada yang berhasil. File yang mereka minta memang tidak ada di website kami, jadi semuanya cuma dapat halaman "tidak ditemukan".
Minggu kedua terasa lebih tersebar. Minggu ini satu jaringan kembali menonjol: TECHOFF SRV LIMITED mengirim 1.000 permintaan dari 22 alamat, sekitar sepertiga dari semuanya. Tiga minggu terakhir, jaringan ini terus naik: 56 permintaan di minggu pertama, 273 di minggu kedua, dan 1.000 minggu ini. Google LLC stabil (628 permintaan dari 30 alamat), lalu TC DATACENTER (320 dari 10 alamat), DigitalOcean (221 dari 37 alamat), dan Cloudflare (140 dari 14 alamat). Ada juga satu alamat di LIGHT NODE LIMITED yang sendirian mengirim 60 permintaan. Nama jaringan di sini adalah pemilik blok alamatnya, biasanya penyedia server atau cloud. Siapa pun yang menyewa server di sana bisa memakainya, jadi bukan berarti perusahaan itu sendiri yang mengirim permintaannya.
Negaranya juga bergeser. Belanda kini jauh di atas (1.100 permintaan dari 32 alamat), disusul Amerika Serikat (399), Polandia (327), Prancis (206), dan Singapura (151). Jerman, yang di minggu pertama mengirim 950 permintaan, minggu ini tinggal 104. Brasil dan Thailand masuk daftar sepuluh besar untuk pertama kalinya.
Ada 9 tebakan login, turun dari 16 minggu lalu. Semuanya dikirim ke halaman login yang tidak ada di website kami. Seperti dua minggu sebelumnya, tidak ada username pasaran seperti "admin" di antaranya, jadi daftar username di catatan mingguan tetap kosong.
Semuanya bisa Anda cek sendiri dalam lima menit, di website milik Anda:
Kami hanya mengamati. Semua data berasal dari bot yang datang sendiri ke digimasi.com; kami tidak pernah memindai website orang lain, dan alamat IP tidak kami tampilkan di sini. Alamat yang jelas-jelas menyerang kami laporkan ke AbuseIPDB. Cara kerja lengkapnya ada di halaman metodologi, dan angka tiap minggunya ada di catatan mingguan.
Data: Riset keamanan Digimasi, catatan mingguan sensor (https://doi.org/10.5281/zenodo.23655270).
Kami akan terus mencatat dan membandingkan hasilnya dari minggu ke minggu.
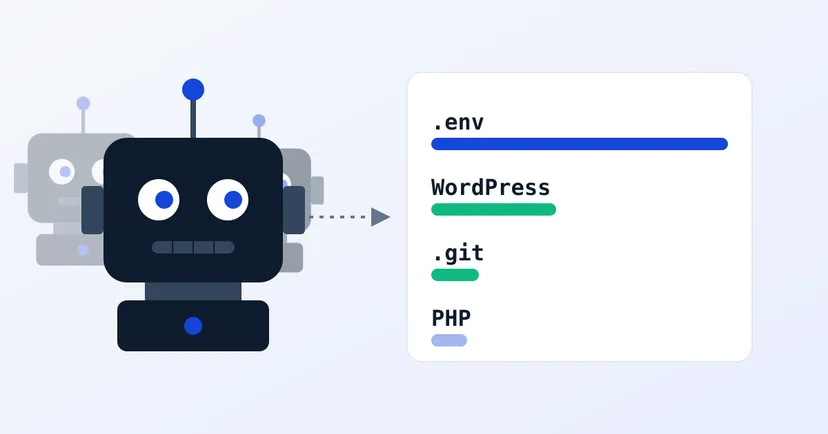
Di minggu kedua, 137 alamat bot mengirim 1.809 permintaan ke digimasi.com. WordPress dan folder .git naik dua kali lipat. Ini datanya dan yang perlu dicek.
Baca artikel →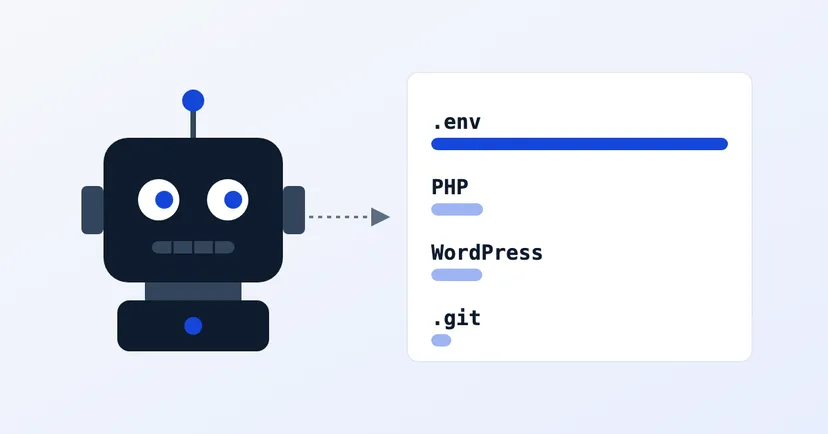
Di minggu pertama sensor, bot mengirim 1.744 permintaan ke digimasi.com dari 91 alamat, dua pertiganya mencari file .env. Ini datanya dan yang perlu dicek.
Baca artikel →