记录第四周:自动程序变少,.env仍是目标
作者 Aldo Febrian · 2026年11月12日 · 4 分钟阅读
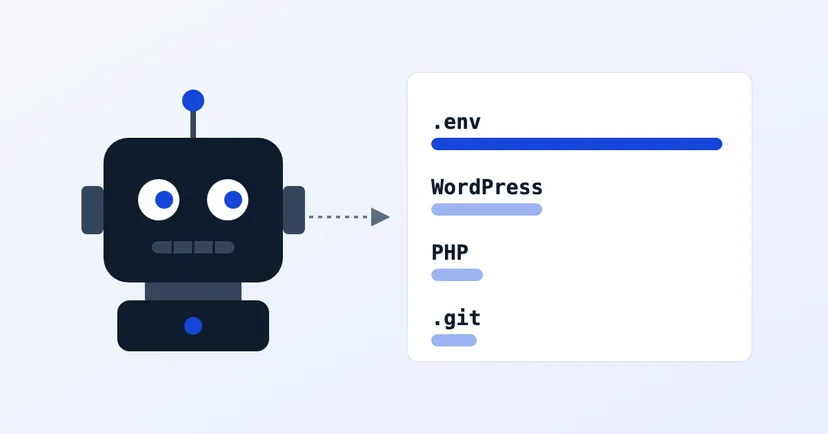
上周我们写了digimasi.com上传感器的第三周:请求大幅上升,WordPress几乎追上.env。第四周从11月2日(周一)到11月8日(周日),情况反了过来。自动程序变少了,请求也减少了三分之一。但寻找.env文件的请求几乎和之前一样多,所以现在有一半的请求都瞄准了这些文件。
数字
- 从11月2日00:00(雅加达时间)到11月8日结束,共记录1,988次请求,来自121个IP地址。
- 这些地址登记在21个国家。这是服务器所在地,不一定是操作者所在地。
- 每个地址平均发出约16次请求,与上周大致相同。
- 本周没有任何登录猜测。这是传感器启用以来第一个没有登录猜测的一周。
没有任何请求得逞。它们要找的文件在我们的网站上根本不存在,所以每次请求得到的都只是"未找到"页面。
与第三周相比
- 请求减少约三分之一:从2,976次降到1,988次。IP地址从179个降到121个,国家从29个降到21个。
- .env几乎没有变化:从986次到967次。由于其他类别都在下降,它的占比从三分之一升到将近一半(49%)。
- WordPress大幅下降:从936次降到369次,地址从100个降到62个。上周WordPress几乎与.env持平;本周还不到它的一半。
- PHP、.git和其他配置文件也都下降了,各自减少约40–46%:PHP从313次降到171次,.git从253次降到152次,其他配置从221次降到120次。
- 备份文件反而略有增加:从72次升到86次,地址从7个增至9个。
它们在找什么
- 机密配置文件.env(967次请求,54个地址)。请求最多的前十个路径中有九个是.env的变体:/.env(70)、/.env.production(42)、/.env.backup(35)、/.env.bak(35)、/.env.development(34)、/.env.local(34)、/.env.old(33)、/.env.dev(30)和/.env.save(28)。/.env.development和/.env.dev本周再次进入前十。
- WordPress(369次请求,62个地址)。我们的网站并不使用WordPress。
- PHP文件(171次请求,24个地址)。我们的网站也不使用PHP。
- 代码历史文件夹.git(152次请求,45个地址)。/.git/config仍是前十中唯一不属于.env的路径(55次,来自36个地址)。
- 其他配置文件(120次请求,22个地址)。
- 备份文件(86次请求,9个地址)。
- 云和服务器密钥(58次请求,19个地址)、管理后台(52次请求)以及框架特定路径(13次请求)。
值得注意:自动程序变少,目标更集中
前三周自动程序的数量一直在增加,第四周首次下降。减少最多的是尝试WordPress和PHP的自动程序,而寻找.env的自动程序几乎照旧到来。换句话说,无论是繁忙的一周还是清淡的一周,暴露的.env文件始终是主要目标。
网络也发生了变化。Google LLC现在最多(802次请求,31个地址),其次是TECHOFF SRV LIMITED(513次,6个地址),它上周发出了1,000次请求,来自22个地址。接下来是TC DATACENTER(134次,8个地址)和DigitalOcean(125次,34个地址)。这里的网络名称是地址段的所有者,通常是服务器或云服务商。任何在那里租用服务器的人都可以使用,因此并不代表这些公司本身发出了请求。
荷兰仍居首位(668次请求,21个地址),其次是美国(305)、比利时(215)、波兰(153)、澳大利亚(141,仅来自3个地址)和新加坡(137)。澳大利亚首次进入前十,印度则在第一周之后再次进入前十。
检查您自己的网站
这些都可以在五分钟内在您自己的网站上检查:
- 在浏览器中打开yourdomain.com/.env。应该显示"未找到"。如果看到的是文件内容,请立即把这个文件移出公开目录,并更换其中所有的密码和密钥。
- 也试试这些变体:/.env.production、/.env.development、/.env.dev、/.env.backup、/.env.bak。本周自动程序猜了九个不同的文件名。
- 打开yourdomain.com/.git/config。也应该显示"未找到"。如果看到文本,说明任何人都能打开您的.git文件夹,网站的代码历史也随之暴露。
- 确保网站目录中没有遗留的备份文件(.zip、.sql、.bak)。
- 更快的方法:阅读我们关于暴露的.env文件和.git文件夹的指南,或使用/zh/tools/上的免费工具。
关于这些数据
我们只做观察。所有数据都来自自行访问digimasi.com的自动程序;我们从不扫描他人的网站,也不在这里显示IP地址。明显在攻击我们的地址会被举报给AbuseIPDB。完整的方法请见方法说明页面,每周的数字请见每周记录页面。
数据:Digimasi安全研究,传感器每周记录(https://doi.org/10.5281/zenodo.23655270)。
我们会继续记录,并逐周比较结果。