
クリックされるページタイトルとmeta descriptionの書き方
分かりやすいページタイトルとmeta descriptionの書き方、Googleがそれらを置き換える理由、Search ConsoleのCTRで効果を確かめる方法を解説します。
記事を読む →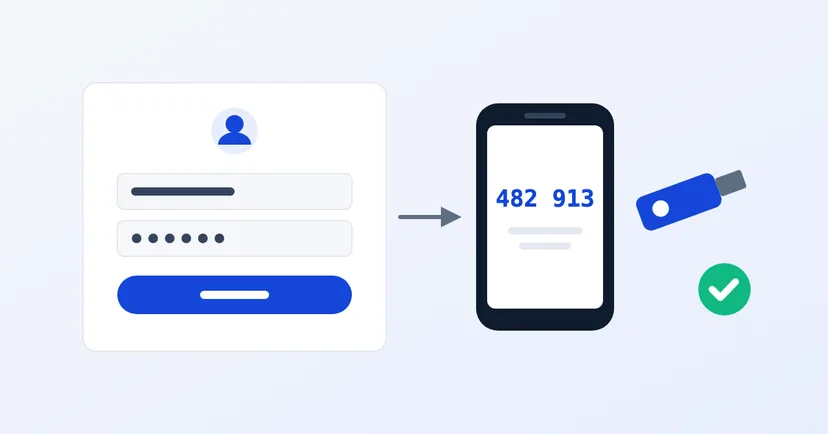
サイト管理者のパスワード、あるいは社長のメールのパスワードが、今日漏れたと想像してみてください。ほかのサービスで使い回していた、チャットグループに書いてあった、偽のログインページに入力してしまった、といった理由です。そのパスワードが唯一の守りなら、第三者が今すぐあなたとしてログインできてしまいます。
2段階認証(2FA や MFA とも呼ばれます)があれば、漏れたパスワードだけではログインできません。費用が最も少なく、効果が最も大きいセキュリティ対策の一つです。本記事では、どのアカウントを優先すべきか、どの方式が最も安全か、そして企業サイトとメールでの設定方法を解説します。
2段階認証は、ログイン時に二つの証明を求める仕組みです。知っているもの(パスワード)と、持っているもの(スマートフォンのアプリが表示するコードや物理的なセキュリティキーなど)です。米国のサイバーセキュリティ機関 CISA によれば、パスワードなど一つの要素が漏れても、二つ目の要素がなければ権限のない人はログインできません。
CISA は、メール、ファイル共有、金融口座へのアクセスを含め、すべてのユーザーとすべてのサービスで MFA を導入するよう組織に強く求めています。
一度にすべて対応できない場合は、侵害されたときの被害が最も大きいアカウントから始めます。
ホスティングやドメインのアカウントは、外部業者やずっと前に退職した社員が作ったもので、誰のスマートフォンが登録されているか誰も知らない、ということがよくあります。2段階認証を有効にする前に、これらのアカウントが会社名義で、適切な担当者が管理しているかを確認してください。
2段階認証の強さはどれも同じではありません。CISA は方式を強い順に次のように並べています。
会社のメールが Google Workspace なら、特権管理者が管理コンソールの Security > Authentication > 2-step verification で2段階認証を設定できます。Google が勧める手順は、社員への周知、社員自身による有効化の許可、登録状況の確認、そして指定日からの必須化です。管理者は SMS や電話によるコードを禁止したり、セキュリティキーを必須にしたりすることもできます。
Microsoft 365 なら、Microsoft Entra のセキュリティの既定値群(security defaults)で、全ユーザーに MFA の登録を求め、管理者には常に MFA を求めることができます。MFA に対応していない古いメールプロトコルもブロックされます。Microsoft によれば、MFA と旧式認証のブロックにより、一般的な ID 攻撃の99.9%以上を防げるとのことです。独自ドメインの会社メールについての解説もあわせてご覧ください。
WordPress のセキュリティガイドは2段階認証を勧めていますが、WordPress 本体には組み込まれていません。選択肢の一つが、WordPress.org の公式ディレクトリにあるコミュニティ開発の Two Factor プラグインです。認証アプリのコード、メールで届くコード、バックアップコードに対応しています。パスキーやセキュリティキーを使う場合は、追加のプラグインが案内されます。
ほかの CMS では、アカウント設定を確認するか、制作会社に問い合わせてください。CMS が2段階認証にまったく対応していない場合は、リスクとして記録します。CISA は、MFA に対応しないシステムのアップグレードまたは移行と、そのリスクの経営層への報告を勧めています。この作業は当社の毎月の WordPress セキュリティチェックリストにも含まれています。
パスワードはいつか漏れます。2段階認証は、その漏えいがそのまま侵入につながらないようにするためのものです。
自社のサイトやシステムの管理者アクセスがどれだけ堅牢か知りたい方は、ペネトレーションテストのページで当社のテスト方法をご覧いただくか、お見積もりをご依頼ください。
