Tiêu đề và meta description khiến người dùng muốn nhấp
Cách viết tiêu đề trang và meta description rõ ràng, vì sao Google đôi khi thay thế chúng, và cách kiểm tra hiệu quả qua CTR trong Search Console.
Đọc bài viết →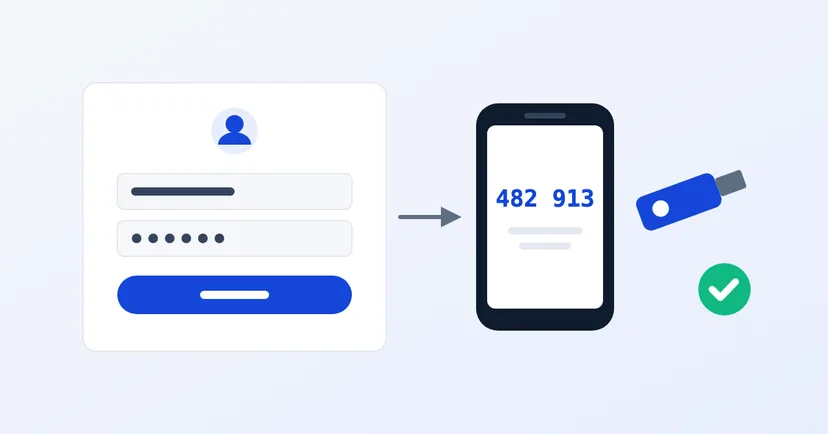
Hãy tưởng tượng mật khẩu quản trị website, hoặc mật khẩu email của giám đốc, bị lộ ngay hôm nay. Có thể vì dùng lại ở dịch vụ khác, ghi trong nhóm chat, hoặc nhập vào một trang đăng nhập giả mạo. Nếu mật khẩu đó là lớp bảo vệ duy nhất, người khác giờ có thể đăng nhập dưới danh nghĩa của bạn.
Xác minh hai bước (thường gọi là 2FA hoặc MFA) khiến mật khẩu bị lộ không đủ để đăng nhập. Đây là một trong những biện pháp bảo mật rẻ nhất nhưng hiệu quả lớn nhất. Bài viết này giải thích nên ưu tiên tài khoản nào, phương thức nào an toàn nhất, và cách áp dụng cho website cũng như email doanh nghiệp.
Xác minh hai bước yêu cầu hai bằng chứng khi đăng nhập: thứ bạn biết (mật khẩu) và thứ bạn có, chẳng hạn mã từ ứng dụng trên điện thoại hoặc khóa bảo mật vật lý. Theo CISA, cơ quan an ninh mạng Hoa Kỳ, nếu một yếu tố như mật khẩu bị lộ, người không có quyền vẫn không thể đăng nhập nếu thiếu yếu tố thứ hai.
CISA kêu gọi các tổ chức áp dụng MFA cho mọi người dùng và mọi dịch vụ, bao gồm email, chia sẻ tệp và truy cập tài khoản tài chính.
Nếu chưa thể làm tất cả cùng lúc, hãy bắt đầu từ những tài khoản gây thiệt hại lớn nhất khi bị chiếm:
Tài khoản hosting và tên miền thường do nhà cung cấp hoặc nhân viên đã nghỉ việc từ lâu tạo ra, và không ai biết điện thoại của ai đang được đăng ký trên đó. Trước khi bật xác minh hai bước, hãy đảm bảo các tài khoản này đứng tên công ty và do đúng người nắm giữ.
Không phải phương thức xác minh hai bước nào cũng mạnh như nhau. CISA xếp hạng các phương thức từ mạnh nhất:
Nếu email công ty dùng Google Workspace, quản trị viên cấp cao có thể thiết lập xác minh hai bước tại Security > Authentication > 2-step verification trong Admin console. Google gợi ý trình tự: thông báo cho nhân viên, cho phép họ tự bật, theo dõi ai đã đăng ký, rồi bắt buộc từ một ngày cụ thể. Quản trị viên cũng có thể chặn mã qua SMS và cuộc gọi, hoặc bắt buộc dùng khóa bảo mật.
Nếu dùng Microsoft 365, Microsoft Entra có tính năng security defaults yêu cầu mọi người dùng đăng ký MFA và quản trị viên luôn phải dùng MFA. Tính năng này cũng chặn các giao thức email cũ không hỗ trợ MFA. Theo Microsoft, hơn 99,9% các cuộc tấn công danh tính phổ biến bị chặn nhờ MFA và việc chặn xác thực cũ. Xem thêm hướng dẫn của chúng tôi về email doanh nghiệp dùng tên miền riêng.
Hướng dẫn bảo mật WordPress khuyến nghị xác minh hai bước, nhưng WordPress không tích hợp sẵn tính năng này. Một lựa chọn là plugin Two Factor trong thư mục chính thức WordPress.org do cộng đồng phát triển. Plugin hỗ trợ mã từ ứng dụng xác thực, mã qua email và mã dự phòng. Với passkey hoặc khóa bảo mật, plugin hướng dẫn cài thêm một plugin bổ sung.
Với CMS khác, hãy kiểm tra phần cài đặt tài khoản hoặc hỏi nhà cung cấp website. Nếu CMS hoàn toàn không hỗ trợ xác minh hai bước, hãy ghi nhận đó là một rủi ro. CISA khuyên nâng cấp hoặc thay thế hệ thống không hỗ trợ MFA, và báo cáo rủi ro lên ban lãnh đạo. Bước này cũng nằm trong danh sách kiểm tra bảo mật WordPress hằng tháng của chúng tôi.
Mật khẩu rồi sẽ có ngày bị lộ. Xác minh hai bước đảm bảo lần rò rỉ đó không biến ngay thành một vụ đột nhập.
Muốn biết quyền quản trị website và hệ thống của bạn thực sự vững đến đâu? Xem cách chúng tôi kiểm thử bảo mật tại trang pentest, hoặc yêu cầu báo giá pentest.

Cách viết tiêu đề trang và meta description rõ ràng, vì sao Google đôi khi thay thế chúng, và cách kiểm tra hiệu quả qua CTR trong Search Console.
Đọc bài viết →
Chính sách bảo mật website và cài đặt cookie theo luật UU PDP của Indonesia: thông tin bắt buộc, cookie và dữ liệu cá nhân, banner trung thực và lỗi thường gặp.
Đọc bài viết →