
让人愿意点击的页面标题与 Meta Description
如何写出清晰的页面标题和 meta description,Google 为什么有时会替换它们,以及如何通过 Search Console 中的点击率检查修改效果。
undefined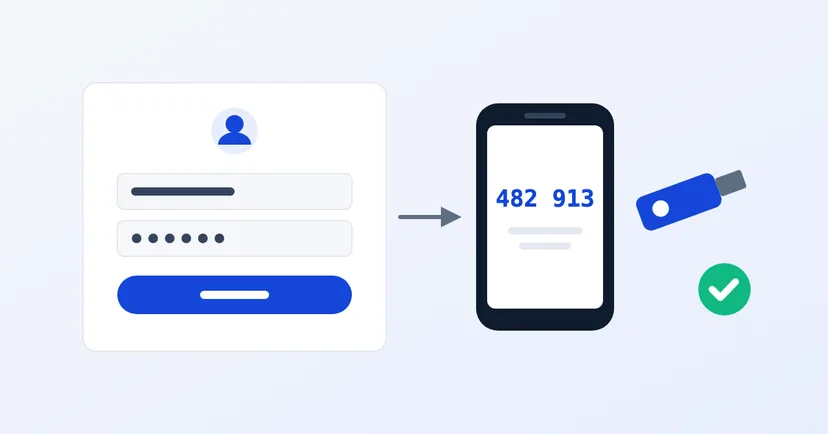
设想一下,您网站后台的管理员密码,或者总经理的邮箱密码,今天泄露了。可能是因为在别的服务上重复使用,写在了聊天群里,或者输入到了假冒的登录页面。如果这个密码是唯一的保护,别人现在就能以您的身份登录。
两步验证(常称 2FA 或 MFA)让泄露的密码不足以登录。这是成本最低、效果最显著的安全措施之一。本文介绍应优先保护哪些账号、哪种方式最安全,以及如何在企业网站和邮箱上启用。
两步验证在登录时要求两种凭证:您知道的东西(密码),以及您拥有的东西,例如手机应用生成的验证码或实体安全密钥。根据美国网络安全机构 CISA 的说法,即使密码等某一个因素被盗,未经授权的人没有第二个因素仍然无法登录。
CISA 敦促各组织为所有用户和所有服务启用 MFA,包括电子邮件、文件共享和财务账户访问。
如果无法一次全部完成,请先从被攻破后危害最大的账号开始:
主机和域名账号常常是由供应商或早已离职的员工开设的,没人知道上面绑定的是谁的手机。启用两步验证之前,先确认这些账号以公司名义注册,并由合适的人掌握。
并非所有两步验证都同样可靠。CISA 将各种方式由强到弱排列如下:
如果贵公司邮箱使用 Google Workspace,超级管理员可以在管理控制台的 Security > Authentication > 2-step verification 中设置两步验证。Google 建议的顺序是:通知员工,允许员工自行开启,跟踪注册情况,然后从指定日期起强制执行。管理员还可以禁止短信和电话验证码,或要求必须使用安全密钥。
如果使用 Microsoft 365,Microsoft Entra 提供安全默认值(security defaults)功能,要求所有用户注册 MFA,管理员每次登录都必须使用 MFA。该功能还会阻止不支持 MFA 的旧式邮件协议。据 Microsoft 称,启用 MFA 并阻止旧式身份验证,可以阻止 99.9% 以上的常见身份攻击。另请参阅我们的使用自有域名的企业邮箱指南。
WordPress 安全指南建议启用两步验证,但 WordPress 本身并不内置此功能。一个选择是 WordPress.org 官方目录中由社区开发的 Two Factor 插件,它支持验证器应用验证码、邮件验证码和备用码。如需使用通行密钥或安全密钥,该插件会引导您安装另一个附加插件。
如果使用其他 CMS,请查看账号设置或询问网站服务商。如果您的 CMS 完全不支持两步验证,请把它记录为风险。CISA 建议对不支持 MFA 的系统进行升级或替换,并将风险上报给管理层。这一步也列在我们的每月 WordPress 安全检查清单中。
密码总有一天会泄露。两步验证确保这次泄露不会直接变成一次入侵。
