Judul dan Meta Description yang Membuat Orang Mengeklik
Cara menulis judul halaman dan meta description yang jelas, kenapa Google kadang menggantinya, dan cara mengecek hasilnya lewat CTR di Search Console.
Baca artikel →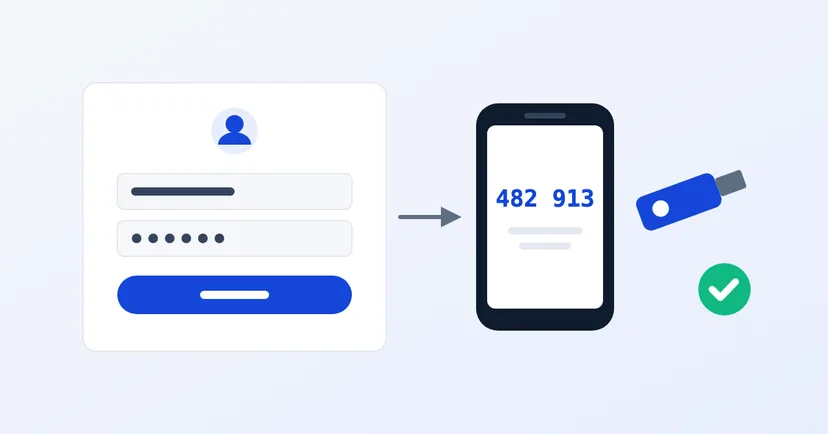
Bayangkan kata sandi admin website atau email direktur Anda bocor hari ini. Mungkin karena dipakai ulang di layanan lain, tertulis di grup chat, atau dimasukkan ke halaman login palsu. Kalau satu-satunya pengaman adalah kata sandi itu, orang lain sekarang bisa masuk sebagai Anda.
Verifikasi dua langkah (sering disebut 2FA atau MFA) membuat kata sandi yang bocor tidak cukup untuk masuk. Ini salah satu langkah keamanan paling murah dengan dampak paling besar. Artikel ini menjelaskan akun mana yang perlu didahulukan, metode mana yang paling aman, dan cara menerapkannya di website serta email perusahaan.
Verifikasi dua langkah meminta dua bukti saat login: sesuatu yang Anda tahu (kata sandi) dan sesuatu yang Anda punya, misalnya kode dari aplikasi di ponsel atau kunci keamanan fisik. Menurut CISA, badan keamanan siber Amerika Serikat, kalau satu faktor seperti kata sandi bocor, orang yang tidak berhak tetap tidak bisa masuk tanpa faktor kedua.
CISA mendorong organisasi memakai MFA untuk semua pengguna dan semua layanan, termasuk email, berbagi file, dan akses ke rekening keuangan.
Kalau belum bisa sekaligus, mulai dari akun yang paling berbahaya kalau dibobol:
Akun hosting dan domain sering dibuat oleh vendor atau staf yang sudah lama keluar, dan tidak ada yang tahu ponsel siapa yang terdaftar di sana. Sebelum mengaktifkan verifikasi dua langkah, pastikan dulu akun-akun ini atas nama perusahaan dan dipegang orang yang tepat.
Tidak semua verifikasi dua langkah sama kuat. CISA mengurutkan metodenya dari yang terkuat:
Kalau email perusahaan Anda memakai Google Workspace, super admin bisa mengatur verifikasi dua langkah di Security > Authentication > 2-step verification di Admin console. Google menyarankan urutan ini: beri tahu karyawan, izinkan mereka mengaktifkan sendiri, pantau siapa yang sudah terdaftar, lalu wajibkan mulai tanggal tertentu. Admin juga bisa melarang kode lewat SMS atau telepon, atau mewajibkan kunci keamanan.
Kalau memakai Microsoft 365, ada fitur security defaults di Microsoft Entra yang mewajibkan semua pengguna mendaftar MFA dan admin selalu memakai MFA. Fitur ini juga memblokir protokol email lama yang tidak mendukung MFA. Menurut Microsoft, lebih dari 99,9% serangan identitas yang umum bisa dihentikan dengan MFA dan pemblokiran autentikasi lama. Baca juga panduan kami soal email perusahaan dengan domain sendiri.
Panduan keamanan WordPress menyarankan verifikasi dua langkah, tapi fitur ini tidak ada di WordPress bawaan. Salah satu pilihan adalah plugin Two Factor di direktori resmi WordPress.org yang dikembangkan oleh komunitas. Plugin ini mendukung kode dari aplikasi autentikator, kode lewat email, dan kode cadangan. Untuk passkey atau kunci keamanan, plugin ini mengarahkan ke plugin tambahan.
Untuk CMS lain, cek di pengaturan akun atau tanyakan ke penyedia website. Kalau CMS Anda sama sekali tidak mendukung verifikasi dua langkah, catat sebagai risiko. CISA menyarankan sistem yang tidak mendukung MFA ditingkatkan atau diganti, dan risikonya dilaporkan ke pimpinan. Langkah ini juga masuk daftar periksa keamanan WordPress bulanan kami.
Kata sandi akan bocor suatu hari nanti. Verifikasi dua langkah memastikan kebocoran itu tidak langsung menjadi pembobolan.
Ingin tahu seberapa kuat akses admin website dan sistem Anda? Lihat cara kami menguji keamanan di halaman pentest, atau minta penawaran pentest.

Cara menulis judul halaman dan meta description yang jelas, kenapa Google kadang menggantinya, dan cara mengecek hasilnya lewat CTR di Search Console.
Baca artikel →
Isi kebijakan privasi website dan cookie menurut UU PDP: informasi yang wajib ada, cookie dan data pribadi, banner yang jujur, dan kesalahan yang umum.
Baca artikel →