Webサイトと社内システムをつなぐ:フォーム、在庫、CRM
著者 Aldo Febrian · 2026年11月18日 · 5分で読めます
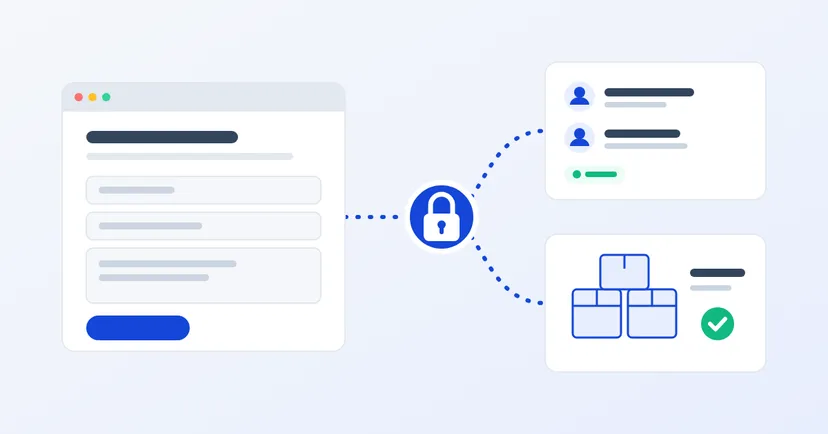
毎朝、営業事務の担当者がメールを開き、サイトから届いた見積依頼の内容をスプレッドシートやCRMに書き写し、担当の営業に転送する。製品ページの「在庫あり」は何週間も更新されていない。顧客から電話で問い合わせが来るのは、実は倉庫システムにすでにある情報だ。
Webサイトと社内システムがつながっていないと、同じ入力を何度も繰り返し、情報もすぐに古くなります。両者をつなぐことは大いに役立ちますが、正しい順序で進め、攻撃者に新たな入口を与えないことが前提です。本記事では、企業で特によく必要になる3つの連携、フォーム、在庫、CRMについて解説します。
まずデータの流れを整理する
技術の話をする前に、連携したいデータごとに次の質問に答えましょう。
- どのデータを受け渡すのか。氏名、会社名、問い合わせのあった製品、在庫数など。
- どの方向か。サイトから社内システムへ(フォームをCRMへ)か、社内システムからサイトへ(在庫を製品ページに表示)か。
- どのシステムを正とするか。サイトと倉庫システムの数字が違うとき、どちらが正しいかを明確にしておきます。
- 頻度は。変更のたびか、1時間ごとか、1日1回で十分か。
- 担当者は誰か。データが間違っていたり連携が止まったりしたとき、誰に連絡するのか。
答えは簡単な表にまとめれば十分です。この表があればIT担当者やベンダーとの話し合いがスムーズになり、「できるから」という理由だけで連携を作ることも防げます。
サイトのフォームをCRMに直接つなぐ
最も早く効果が出やすい連携です。見込み客がフォームを送信すると、そのデータは送信元のページや問い合わせ製品とともに新しいリードとしてCRMに登録されます。担当の営業には通知が届き、受信箱の中でメッセージが埋もれることもなくなります。
注意すべき点があります。
- フォームの入力内容はサーバー側でも確認する。OWASPの入力検証ガイドは、ブラウザ側のチェックは回避できると注意しています。そのため、データを渡す前にサーバーで同じ項目を改めて確認する必要があります。
- CRMに入る前にスパムを除外する。営業がボットの送信内容に時間を取られないようにします。
- CRMにつながらないときの代替策を用意する。送信内容をいったん保存して再試行するか、少なくともメールで送り、リードを失わないようにします。
- 重複を防ぐ。同じ顧客が2回送信することもあります。メールアドレスで照合するなどのルールを決めておきます。
あわせて読みたい:実際に記入してもらえる見積依頼フォームの作り方。
サイト上の在庫と価格
倉庫の在庫をサイトに表示するのは簡単そうに見えますが、その裏にはいくつかの経営判断があります。
- 数量を出すか、状態を出すか。B2B企業の多くは、正確な数量ではなく「在庫あり」「残りわずか」「受注生産」などの表示にとどめています。公開された在庫数は競合にも見られます。
- どの在庫を数えるか。他の顧客の引当済み品、検査待ちの保留品、別倉庫の在庫は、販売可能に含めないほうがよい場合があります。
- 価格は誰に見せるか。代理店や数量によって価格が異なるなら、パートナーが自分のアカウントにログインした後に表示するのが適切です。
- データの鮮度は。多くのB2Bカタログでは定期的な更新で十分です。買い手が誤解しないよう、最終更新日時を表示しましょう。
代理店や販売店向けのサイトなら、代理店・販売店に本当に使われるサイトの機能もご覧ください。
システム同士のやり取りの方法
一般的な方法はいくつかあり、技術的な詳細まで理解する必要はありません。ベンダーと話すときに選択肢を知っていれば十分です。
- API:あるシステムが、取り決めた経路を通じて別のシステムにデータを要求したり送ったりします。フォームからCRMへのように、すぐに届けたいデータに向いています。
- Webhook:在庫の変動など何かが起きた時点で、システムが別のシステムに知らせます。受信側は、その通知が正当な送信元から来たものかを確認しなければなりません。たとえばGitHubのドキュメントは、Webhookの受信内容を処理する前に、秘密鍵に基づく署名で毎回検証するよう推奨しています。
- 定期的なファイル出力:社内システムが数時間ごとにファイルを作成し、サイトがそれを読み込みます。シンプルで、鮮度がそれほど求められないデータには十分です。
サイトを侵入口にしない
Webサイトはインターネット上の誰でもアクセスできますが、ERPやCRMには非常に重要なデータがあります。両者の連携は守る必要があります。
- サイトには必要最小限の権限だけを与える。在庫状況を読むだけのサイトに、データを変更したり顧客情報を見たりする権限は不要です。
- 連携には専用アカウントを使う。社員の管理者アカウントは使いません。
- アクセスキーを安全に保管する。サイトのファイルに直接書き込まず、チャットでも共有しません。
- データごとに権限を確認する。OWASP API Security Top 10 2023は、オブジェクトレベルの認可を第1位に挙げています。すべてのデータ要求について、要求者にその権限があるかを確認し、パートナーAが番号を変えるだけでパートナーBの注文を開けないようにします。
- リクエスト数を制限する。OWASPは、制限のないリソース消費がサービス停止やコスト増大につながることも指摘しています。
連携が失敗したときに備える
連携は時々失敗するものです。社内サーバーの停電、アクセスキーの期限切れ、CRMベンダー側の変更などが起こります。データの受け渡しをすべて記録し、失敗時には決まった担当者に通知が届き、遅れたデータを再送できる仕組みを用意しましょう。社内システムに一時的につながらなくても、サイト自体は動き続けるべきです。
ひとつの連携から始める
- 手作業を最も減らせる連携を選ぶ。多くの企業では、フォームからCRMへの連携です。
- データの流れの表を作り、データの担当者と合意する。
- テストデータで検証する。連携先のシステムが停止している場合も含めて試す。
- 数週間様子を見てから、次の連携に進む。
良い連携とは、データの入力が一度で済み、サイトは本当に必要なものだけを見られる状態のことです。
私たちは、ERPと既存システムとの連携を、貴社の業務プロセスに合わせたカスタム開発として手がけています。どの連携から始めるのが効果的か、ご相談はお問い合わせください。

