Chi phí làm website doanh nghiệp là bao nhiêu? Các yếu tố quyết định giá
Báo giá làm website doanh nghiệp có thể chênh lệch rất lớn. Các yếu tố quyết định giá và chi phí định kỳ hay bị bỏ quên trước khi chọn báo giá.
Đọc bài viết →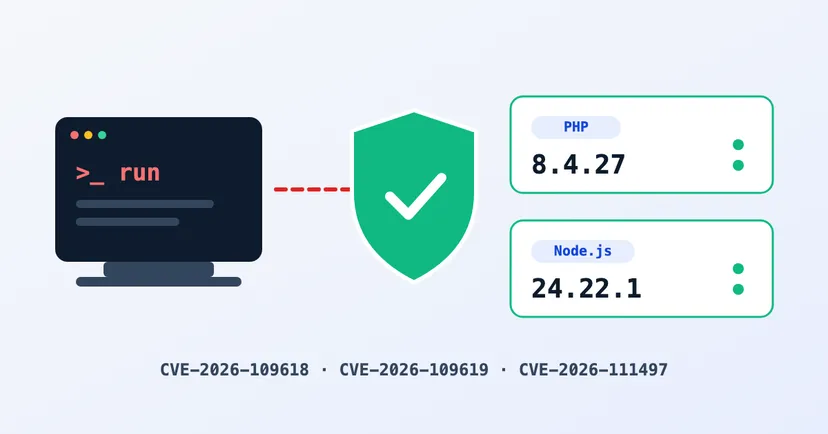
Ngày 21 tháng 10 năm 2026, nhóm PHP và nhóm Node.js cùng phát hành bản cập nhật bảo mật khẩn cấp. Cả hai bản phát hành đều vá loại lỗ hổng đáng sợ nhất trong lĩnh vực bảo mật: lỗ hổng cho phép người khác chạy mã trên máy chủ của bạn từ xa, về mặt kỹ thuật gọi là thực thi mã từ xa (remote code execution, RCE). PHP có hai lỗ hổng như vậy, cả hai đều ở mức nghiêm trọng (critical). Node.js có một, ở mức "cao" (high).
Nếu website, cửa hàng trực tuyến hoặc ứng dụng web của công ty bạn chạy trên PHP hoặc Node.js, bài viết này giải thích điều đó có ý nghĩa gì với doanh nghiệp của bạn, phiên bản nào an toàn và bạn cần yêu cầu đội IT hoặc nhà cung cấp hosting làm gì ngay hôm nay.
Hãy hình dung máy chủ website của bạn như một văn phòng. Một lỗ hổng thông thường có thể cho phép người khác nhìn trộm qua cửa sổ. Lỗ hổng RCE cho phép họ bước vào và dùng máy tính bên trong, không cần chìa khóa, không cần đăng nhập, chỉ bằng cách gửi một yêu cầu đến website của bạn qua internet.
Nếu một lỗ hổng như vậy bị khai thác, kẻ tấn công có thể làm bất cứ điều gì mà chính website của bạn làm được trên máy chủ. Ví dụ: thay đổi nội dung trang, chèn liên kết rác hoặc phần mềm độc hại cho khách truy cập, đọc dữ liệu được lưu trữ như tin nhắn từ biểu mẫu liên hệ và cấu hình cơ sở dữ liệu, hoặc dùng máy chủ của bạn để tấn công người khác. Thiệt hại không chỉ về mặt kỹ thuật: trình duyệt có thể chặn website, website có thể biến mất khỏi Google, và niềm tin của khách hàng bị ảnh hưởng.
Vì vậy, lỗ hổng RCE luôn được ưu tiên hàng đầu. Các cuộc tấn công này thường chạy tự động, từ những chương trình quét hàng nghìn website cùng lúc. Một website bị chọn không phải vì quy mô lớn hay nhỏ, mà vì nó chưa được cập nhật.
Nhóm PHP đã phát hành các phiên bản 8.5.12, 8.4.27, 8.3.36 và 8.2.35, và kêu gọi mọi người dùng PHP cập nhật ngay. Cả hai lỗ hổng đều có điểm CVSS 9.2 trên 10, mức nghiêm trọng:
Mọi phiên bản PHP thấp hơn 8.2.35, 8.3.36, 8.4.27 và 8.5.12 đều bị ảnh hưởng. Khuyến cáo nêu Apache mod_php là trường hợp rõ ràng nhất. PHP-FPM, thường dùng cùng Nginx, cũng được xem là có rủi ro trong một số điều kiện. Nhóm PHP khẳng định không có cách phòng tránh đầy đủ nào ngoài việc cập nhật.
Một lưu ý quan trọng: PHP 8.2 sẽ ngừng nhận bản vá bảo mật từ ngày 31 tháng 12 năm 2026. Nếu website của bạn vẫn dùng PHP 8.2 hoặc cũ hơn, hãy lên kế hoạch chuyển sang phiên bản mới hơn.
Node.js đã phát hành các phiên bản 22.23.4, 24.22.1 và 26.12.1. Lỗ hổng nghiêm trọng nhất là CVE-2026-111497, nằm ở phần giải nén dữ liệu nén bằng Brotli. Theo nhóm Node.js, lỗ hổng này có thể cho phép thực thi mã từ xa. Nó được xếp mức "cao", thấp hơn mức nghiêm trọng một bậc, nhưng vẫn cần được vá nhanh chóng. Lỗ hổng ảnh hưởng cả ba dòng đang được hỗ trợ: 22, 24 và 26.
Cùng bản phát hành này còn vá chín lỗ hổng khác, trong đó ba lỗ hổng cũng ở mức "cao": hai liên quan đến việc kiểm tra chứng chỉ TLS và một liên quan đến hàm dns.resolve. Số còn lại ở mức trung bình và thấp. Các thành phần đi kèm như OpenSSL, c-ares và Undici cũng được cập nhật. Nhóm Node.js nhắc rằng các phiên bản đã hết hỗ trợ (End-of-Life) luôn bị ảnh hưởng mỗi khi có bản phát hành bảo mật.
Nhiều website doanh nghiệp ở Indonesia chạy trên PHP mà chủ sở hữu không hề biết. Ví dụ, WordPress chạy trên PHP, cũng như nhiều CMS khác và phần lớn các gói hosting cPanel thông thường. Node.js thường được dùng cho ứng dụng web, API và các cửa hàng trực tuyến được làm riêng.
Hãy hỏi nhà cung cấp hosting hoặc lập trình viên của bạn: "Website của chúng tôi chạy trên PHP hay Node.js, phiên bản nào?" Nếu không ai trả lời chắc chắn được, bản thân điều đó đã cho thấy việc bảo trì website cần được quan tâm.
Nếu chưa thể cập nhật PHP trong hôm nay, khuyến cáo cho CVE-2026-109619 nêu hai biện pháp tạm thời: tắt session.upload_progress nếu không dùng đến và, trên PHP 8.5, đặt fatal_error_backtraces=0, sau đó khởi động lại PHP. Cách này chỉ giảm rủi ro, không vá được lỗ hổng.
Trên hosting dùng chung (shared hosting), bạn thường không tự cập nhật PHP được. Hãy liên hệ nhà cung cấp hosting và hỏi khi nào máy chủ của họ được cập nhật.
Những lỗ hổng như thế này sẽ còn xuất hiện. Điều làm nên một website an toàn là bản cập nhật được cài nhanh đến mức nào, và ai chịu trách nhiệm cài đặt. Danh sách kiểm tra trong bài viết về bảo mật website doanh nghiệp là một điểm khởi đầu tốt.
Các website chúng tôi xây dựng chạy trên Cloudflare Workers, không phải trên máy chủ PHP hay Node.js mà bạn phải tự bảo trì. Việc cập nhật nền tảng do chúng tôi và Cloudflare đảm nhận, bạn không phải làm thêm gì.
Nếu website hoặc ứng dụng hiện tại của bạn được xây dựng bằng PHP hoặc Node.js, chúng tôi có thể giúp kiểm tra phiên bản và kiểm thử qua dịch vụ pentest. Hãy cho chúng tôi biết tình trạng website của bạn tại trang liên hệ, và chúng tôi sẽ giúp bạn xác định bước tiếp theo.
Báo giá làm website doanh nghiệp có thể chênh lệch rất lớn. Các yếu tố quyết định giá và chi phí định kỳ hay bị bỏ quên trước khi chọn báo giá.
Đọc bài viết →
So sánh landing page và website doanh nghiệp: khi nào một trang là đủ, khi nào cần website đầy đủ, landing page quảng cáo cần gì và cách kết hợp cả hai.
Đọc bài viết →