企业网站制作费用是多少?决定价格的关键因素
企业网站制作的报价往往相差悬殊。在选择报价之前,先了解哪些因素决定网站价格,以及主机托管、域名和维护等常被忽视的持续费用,学会公平地比较各家报价。
undefined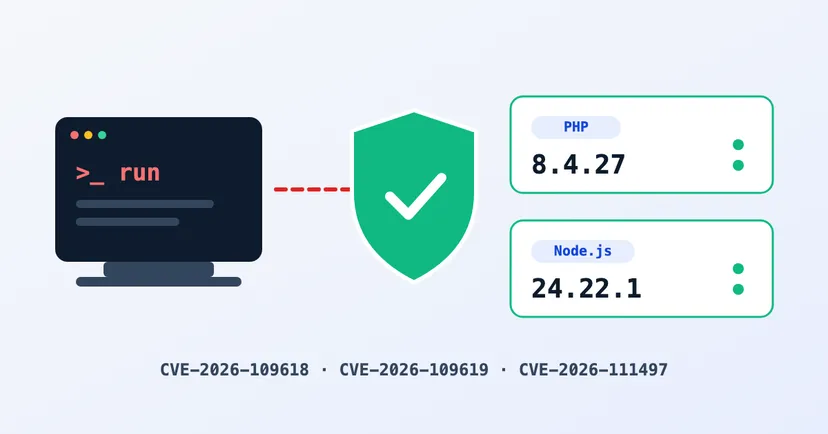
2026年10月21日,PHP 团队和 Node.js 团队同时发布了紧急安全更新。两次发布修复的都是安全领域最令人担忧的一类漏洞:让他人能够从远处在您的服务器上运行代码,技术上称为远程代码执行(RCE)。PHP 有两个这样的漏洞,均被评为严重(critical)。Node.js 有一个,被评为"高危"(high)。
如果贵公司的网站、网店或网络应用运行在 PHP 或 Node.js 上,本文将说明这对您的业务意味着什么、哪些版本是安全的,以及今天需要向 IT 团队或主机服务商提出哪些要求。
把您网站的服务器想象成一间办公室。普通漏洞也许只能让人从窗外偷看。RCE 漏洞则让人可以直接走进去,使用里面的电脑,不需要钥匙,也不需要登录,只要通过互联网向您的网站发送一个请求即可。
一旦这类漏洞被利用,攻击者就能在服务器上做您网站本身能做的任何事情。例如:篡改页面内容,向访客植入垃圾链接或恶意程序,读取存储的数据(如联系表单留言和数据库设置),或者利用您的服务器攻击他人。损失不只是技术层面的:浏览器可能会拦截网站,网站可能从 Google 上消失,客户信任也会受损。
因此,RCE 漏洞始终是最优先处理的。这类攻击通常由程序自动进行,一次扫描成千上万个网站。网站被选中,不是因为规模大小,而是因为没有及时更新。
PHP 团队发布了 8.5.12、8.4.27、8.3.36 和 8.2.35 版本,并呼吁所有 PHP 用户立即更新。两个漏洞的 CVSS 评分均为 9.2(满分 10),属于严重级别:
所有低于 8.2.35、8.3.36、8.4.27 和 8.5.12 的 PHP 版本都受影响。公告指出 Apache mod_php 受影响最明确。常与 Nginx 搭配使用的 PHP-FPM 在特定条件下也被认为存在风险。PHP 团队明确表示,除了更新之外没有完整的缓解办法。
还有一点很重要:PHP 8.2 将于 2026年12月31日停止获得安全修复。如果您的网站仍在使用 PHP 8.2 或更旧的版本,请规划迁移到更新的版本。
Node.js 发布了 22.23.4、24.22.1 和 26.12.1 版本。最严重的漏洞是 CVE-2026-111497,位于解压 Brotli 压缩数据的部分。据 Node.js 团队称,它可能导致远程代码执行。该漏洞被评为"高危",比严重级别低一级,但仍需尽快修复。它影响全部三个仍受支持的系列:22、24 和 26。
同一次发布还修复了另外九个漏洞,其中三个同样为"高危":两个与 TLS 证书检查有关,一个与 dns.resolve 函数有关。其余为中危和低危。OpenSSL、c-ares 和 Undici 等内置组件也一并更新。Node.js 团队提醒,每次发布安全更新时,已停止支持(End-of-Life)的版本始终受影响。
印尼许多企业网站都运行在 PHP 上,而网站所有者往往并不知道。例如 WordPress 就运行在 PHP 上,许多其他 CMS 和大多数普通的 cPanel 主机也是如此。Node.js 则更常用于网络应用、API 和定制开发的网店。
请问问您的主机服务商或开发人员:"我们的网站运行在 PHP 还是 Node.js 上?版本是多少?"如果没有人能给出确切答案,这本身就说明网站维护需要改进。
如果今天无法完成 PHP 更新,CVE-2026-109619 的公告列出了两个临时措施:如果不使用 session.upload_progress 功能就将其关闭;在 PHP 8.5 上设置 fatal_error_backtraces=0,然后重启 PHP。这只能降低风险,并不能修复漏洞。
在共享主机上,您通常无法自行更新 PHP。请联系主机服务商,询问他们的服务器何时更新。
这类漏洞会不断出现。网站是否安全,取决于更新安装得有多快,以及由谁负责安装。我们关于企业网站安全的文章中的检查清单是一个很好的起点。
我们构建的网站运行在 Cloudflare Workers 上,而不是需要您自行维护的 PHP 或 Node.js 服务器。平台更新由我们和 Cloudflare 负责,您无需额外操作。
如果您目前的网站或应用是用 PHP 或 Node.js 构建的,我们可以帮您检查版本,并通过我们的渗透测试服务进行测试。请在联系页面告诉我们您网站的情况,我们会帮您确定下一步。