Berapa Biaya Pembuatan Website Perusahaan? Ini Faktor yang Menentukan
Biaya pembuatan website perusahaan bisa berbeda jauh. Kenali faktor yang menentukan harga dan biaya rutin yang sering terlupakan sebelum memilih penawaran.
Baca artikel →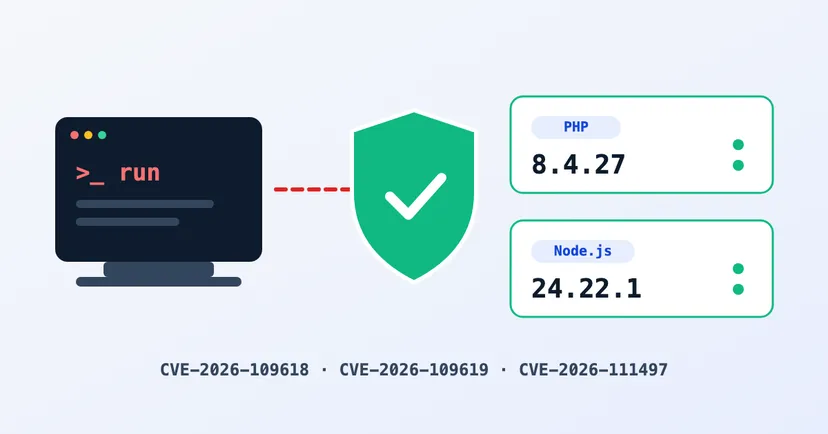
Pada 21 Oktober 2026, tim PHP dan tim Node.js sama-sama merilis pembaruan keamanan darurat. Kedua rilis menutup celah dengan jenis yang paling ditakuti di dunia keamanan: celah yang memungkinkan orang lain menjalankan kode di server Anda dari jarak jauh, istilah teknisnya remote code execution (RCE). Di PHP ada dua celah seperti ini, keduanya berstatus kritis. Di Node.js ada satu, berstatus "high".
Kalau website, toko online, atau aplikasi perusahaan Anda berjalan di atas PHP atau Node.js, artikel ini menjelaskan apa artinya bagi bisnis Anda, versi mana yang aman, dan apa yang perlu Anda minta ke tim IT atau penyedia hosting hari ini.
Bayangkan server website Anda sebagai kantor. Celah biasa mungkin membuat orang bisa mengintip lewat jendela. Celah RCE membuat orang bisa masuk dan memakai komputer di dalam kantor itu, tanpa kunci dan tanpa login, cukup dengan mengirim permintaan ke website Anda lewat internet.
Kalau celah seperti ini berhasil dipakai, penyerang bisa melakukan apa saja yang bisa dilakukan website Anda di server. Contohnya mengganti isi halaman, menyisipkan tautan spam atau program jahat untuk pengunjung, membaca data yang tersimpan, seperti pesan dari formulir kontak dan pengaturan database, atau memakai server Anda untuk menyerang pihak lain. Akibatnya bukan hanya teknis: website bisa diblokir browser, hilang dari Google, dan kepercayaan pelanggan turun.
Karena itu, celah RCE selalu masuk prioritas tertinggi. Serangan semacam ini biasanya dijalankan otomatis oleh program yang memindai ribuan website sekaligus. Website dipilih bukan karena besar atau kecilnya, melainkan karena belum diperbarui.
Tim PHP merilis versi 8.5.12, 8.4.27, 8.3.36, dan 8.2.35, dan meminta semua pengguna PHP segera memperbarui. Kedua celah diberi nilai CVSS 9.2 dari 10, kategori kritis:
Yang terdampak adalah semua versi PHP di bawah 8.2.35, 8.3.36, 8.4.27, dan 8.5.12. Advisori menyebut Apache mod_php sebagai yang paling jelas terdampak. PHP-FPM, yang banyak dipakai bersama Nginx, juga dinilai rentan dalam kondisi tertentu. Tim PHP menegaskan tidak ada cara pengamanan yang lengkap selain memperbarui.
Satu catatan penting: PHP 8.2 berhenti mendapat perbaikan keamanan pada 31 Desember 2026. Kalau website Anda masih di PHP 8.2 atau lebih lama, rencanakan pindah ke versi yang lebih baru.
Node.js merilis versi 22.23.4, 24.22.1, dan 26.12.1. Celah yang paling serius adalah CVE-2026-111497, di bagian yang membuka data terkompresi Brotli. Menurut tim Node.js, celah ini bisa memungkinkan eksekusi kode dari jarak jauh. Tingkatnya "high", satu tingkat di bawah kritis, tapi tetap harus segera ditutup. Celah ini ada di ketiga seri yang masih didukung: 22, 24, dan 26.
Rilis yang sama menutup sembilan celah lain, tiga di antaranya juga "high": dua soal pemeriksaan sertifikat TLS dan satu soal fungsi dns.resolve. Sisanya medium dan low. Komponen bawaan seperti OpenSSL, c-ares, dan Undici juga ikut diperbarui. Tim Node.js mengingatkan bahwa versi yang sudah habis masa dukungannya (End-of-Life) selalu terdampak setiap ada rilis keamanan.
Banyak website perusahaan di Indonesia memakai PHP tanpa pemiliknya sadar. WordPress, misalnya, berjalan di atas PHP, begitu juga banyak CMS lain dan sebagian besar hosting biasa berbasis cPanel. Node.js lebih sering dipakai untuk aplikasi web, API, dan toko online yang dibuat khusus.
Tanyakan ke penyedia hosting atau developer Anda: "Website kami jalan di PHP atau Node.js, dan versi berapa?" Kalau tidak ada yang bisa menjawab dengan pasti, itu sendiri tanda bahwa perawatan website perlu dibenahi.
Kalau pembaruan PHP belum bisa dipasang hari ini, advisori untuk CVE-2026-109619 menyebut dua langkah sementara: mematikan fitur session.upload_progress kalau tidak dipakai, dan untuk PHP 8.5, mengatur fatal_error_backtraces=0, lalu menjalankan ulang PHP. Ini hanya mengurangi risiko, tidak menutup celah.
Di hosting bersama (shared hosting), Anda biasanya tidak bisa memperbarui PHP sendiri. Hubungi penyedia hosting dan tanyakan kapan server mereka diperbarui.
Celah seperti ini akan selalu muncul. Yang membedakan website yang aman adalah seberapa cepat pembaruan dipasang, dan siapa yang bertanggung jawab memasangnya. Daftar periksa di artikel keamanan website perusahaan bisa jadi titik awal.
Website yang kami bangun berjalan di Cloudflare Workers, bukan di server PHP atau Node.js yang perlu Anda rawat sendiri. Pembaruan platform dilakukan oleh kami dan Cloudflare, tanpa tugas tambahan di sisi Anda.
Kalau website atau aplikasi Anda saat ini dibuat dengan PHP atau Node.js, kami bisa membantu memeriksa versinya dan mengujinya lewat layanan pentest. Ceritakan kondisi website Anda di halaman kontak, dan kami bantu tentukan langkah berikutnya.
Biaya pembuatan website perusahaan bisa berbeda jauh. Kenali faktor yang menentukan harga dan biaya rutin yang sering terlupakan sebelum memilih penawaran.
Baca artikel →
Perbedaan landing page dan website perusahaan: kapan satu halaman sudah cukup, kapan perlu website lengkap, dan jalan tengah untuk iklan dan pembeli B2B.
Baca artikel →